Quand un petit signe avant-coureur se transforme en incident majeur
Les incidents de sécurité commencent rarement par une alerte évidente. Le plus souvent, ils trouvent leur origine dans des signes avant-coureurs subtils : un collaborateur reçoit un message inhabituel, remarque une connexion inconnue, observe un comportement inattendu des fichiers ou constate un ralentissement soudain des performances du système. La première réaction consiste souvent non pas à signaler l’incident, mais à supposer qu’il ne s’agit probablement de rien.
Cette hésitation peut avoir des conséquences considérables. En matière de cybersécurité, le temps joue un rôle crucial. Le moment décisif n’est souvent pas celui où un système est compromis, mais celui où des activités suspectes sont signalées. Plus tôt une menace potentielle est portée à la connaissance de l’équipe de sécurité compétente, plus il y a de possibilités d’enquêter sur un incident, de le contenir et d’en remédier aux conséquences.
Signaler ne signifie pas diagnostiquer un incident. Cela signifie transmettre une menace potentielle à quelqu’un qui est en mesure de l’évaluer. Un signalement qui s’avère inoffensif ne nécessite peut-être que quelques minutes d’examen. Un incident non signalé qui s’avère réel peut entraîner des coûts s’élevant à des centaines de milliers.
Un scénario de signalement réaliste
08:17
Un collaborateur reçoit une demande de connexion inhabituelle pour Microsoft 365.
08:24
Une fois la connexion établie, une deuxième demande d’authentification multifactorielle (MFA) s’affiche de manière inattendue.
08:31
Au lieu d’attendre, l’employé signale l’incident via le canal de sécurité défini.
08:38
L’équipe de sécurité entame l’enquête et le triage.
08:52
Le compte est bloqué, les sessions actives sont interrompues et l’analyse approfondie commence.
Posez-vous maintenant la question suivante :
Que se serait-il passé si l’incident n’avait été signalé qu’après le déjeuner ?
Ces quelques heures supplémentaires auraient pu permettre à un attaquant d’accéder à des données, d’établir une persistance ou de se déplacer latéralement dans l’environnement. C’est pourquoi le « Mean Time to Report » devient un indicateur de plus en plus important en matière de cybersécurité.
Pourquoi les personnes concernées attendent-elles avant de signaler un incident ?
D’autres hésitent parce qu’ils craignent d’être tenus pour responsables d’avoir cliqué sur un lien ou ouvert une pièce jointe, ou parce qu’ils ne veulent pas faire perdre du temps à l’équipe de sécurité avec une fausse alerte. Attendre d’avoir plus d’informations peut sembler responsable, mais chaque minute de retard peut donner aux attaquants davantage de temps pour mener leurs activités, d’autant plus que les attaques basées sur l’IA sont de plus en plus automatisées.
La complexité des procédures de signalement crée des obstacles supplémentaires. Lorsque les collaborateurs doivent rechercher la bonne adresse e-mail, remplir un formulaire fastidieux ou se familiariser avec un système de tickets qui leur est inconnu, ils peuvent être tentés de reporter le signalement. Ce qui commence par un simple retard peut aboutir à ce qu’un incident ne soit tout simplement pas signalé.
Les expériences passées influencent également le comportement en matière de signalement. Si des signalements antérieurs n’ont pas reçu de retour ou si des collègues ont été critiqués pour avoir déclenché de fausses alertes, les collaborateurs peuvent hésiter à signaler leurs futures préoccupations. Combinés à la lassitude face aux alertes et à un manque de clarté quant aux responsabilités entre les équipes informatiques, de sécurité et métier, ces facteurs peuvent retarder encore davantage le signalement des incidents.
Plus les collaborateurs signalent tôt les activités suspectes, plus il y a de chances qu’un incident de sécurité mineur reste mineur.
Ce que coûte réellement un signalement tardif
Plus un incident reste longtemps non détecté ou non résolu, plus les répercussions financières potentielles sont importantes.
Selon le «Cost of a Data Breach Report 2025» d’IBM, le délai moyen mondial nécessaire pour identifier et contenir une fuite de données s’élève à 241 jours – environ 181 jours pour détecter la fuite et 60 jours supplémentaires pour la contenir. Cela correspond à plus de huit mois pendant lesquels les attaquants peuvent rester actifs, déplacer des données et causer des dommages supplémentaires. Chaque jour supplémentaire passé par les attaquants dans le système peut alourdir le coût total.
La manière dont une fuite de données est détectée joue également un rôle. Lorsque c’est l’équipe de sécurité interne d’une entreprise qui détecte un incident, le coût moyen s’élève à environ 4 180 000 USD. Si ce sont les attaquants eux-mêmes qui révèlent la faille de sécurité – que ce soit par le biais d’une demande de rançon ou d’une divulgation publique –, le coût moyen grimpe à environ 5 080 000 USD.
Cette différence de près de 1 000 000 USD illustre clairement les répercussions financières d’une détection et d’une réaction tardives. Au-delà des coûts directs, une divulgation tardive ou incomplète peut également nuire à la confiance des clients et des partenaires, qui peut s’avérer plus difficile à rétablir que les systèmes techniques concernés.
En Suisse, l’obligation de signalement est désormais prévue par la loi
Le signalement en temps utile n’est plus seulement une question de culture de la sécurité. Pour certaines organisations, il s’agit également d’une obligation légale.
Depuis le 1er avril 2025, les exploitants d’infrastructures critiques en Suisse sont tenus de signaler les cyberattaques au Centre national de cybersécurité (NCSC) dans les 24 heures suivant leur découverte ; ils disposent ensuite de 14 jours supplémentaires pour compléter leur rapport. Depuis le 1er octobre 2025, le non-respect de l’obligation de déclaration peut entraîner des amendes pouvant aller jusqu’à 100 000 CHF.
Conformément au RGPD, un délai de déclaration de 72 heures s’applique à de nombreuses violations de la protection des données à caractère personnel, tandis que des réglementations spécifiques à certains secteurs peuvent prévoir des délais supplémentaires.
Pour un nombre croissant d’organisations, le délai entre la détection d’activités suspectes et leur signalement constitue donc non seulement un indicateur de sécurité interne, mais aussi un aspect de conformité.
Comment raccourcir le délai de signalement
Les organisations qui signalent systématiquement les incidents plus tôt ont plusieurs pratiques communes.
Elles instaurent une culture du signalement sans crainte de représailles et la communiquent clairement à tous les niveaux de l’organisation, à commencer par la direction. Elles mettent à disposition un canal de signalement simple et bien connu, tel qu’une adresse e-mail dédiée, une fonction de chat ou une fonctionnalité de signalement intégrée aux outils de travail quotidiens. Cela permet aux collaborateurs d’exprimer plus facilement leurs préoccupations sans effort inutile.
De plus, elles veillent à ce que les exigences relatives au signalement initial restent simples. Des informations sur ce qui s’est passé, quand cela s’est produit et ce que le collaborateur a observé suffisent généralement pour lancer une évaluation.
Il est tout aussi important de fournir un retour d’information. Lorsque les collaborateurs apprennent ce qui s’est passé après avoir soumis un signalement, cela renforce leur propension à signaler les incidents et instaure la confiance dans le processus.
Des formations régulières et des exercices pratiques contribuent à intégrer ces procédures dans le quotidien professionnel. Les formations de sensibilisation ne doivent pas seulement porter sur la manière de reconnaître les tentatives de phishing, mais aussi sur les signes avant-coureurs qui nécessitent une escalade.
Les exercices sur table et les simulations d’incidents permettent aux collaborateurs de s’entraîner à prendre des décisions en matière de signalement avant qu’un véritable incident de sécurité ne se produise. La mesure du délai moyen avant signalement, en tant qu’indicateur de performance, aide les organisations à suivre leurs progrès et à maintenir l’attention de la direction.
La technologie contribue également à accélérer le signalement. La journalisation centralisée, les plateformes SIEM et SOAR, la télémétrie des terminaux et les fonctions de signalement intégrées peuvent réduire le délai entre la détection d’un signal suspect et la prise de mesures.
La technologie ne peut toutefois pas se substituer à la vigilance humaine. Les collaborateurs sont souvent les premiers à remarquer des demandes suspectes de la part de fournisseurs, des appels téléphoniques inhabituels ou d’autres activités que les contrôles de sécurité automatisés pourraient ne pas détecter.
L’approche la plus efficace combine ces deux capacités : les systèmes automatisés corrèlent rapidement les signaux, tandis que les collaborateurs fournissent le contexte nécessaire à l’évaluation des menaces potentielles.
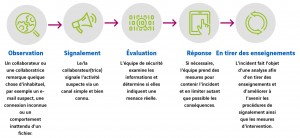
Un signalement d’incident efficace suit une séquence simple. Le défi ne consiste pas à mettre en place le processus, mais à s’assurer que les collaborateurs l’utilisent immédiatement dès qu’un élément suspect se présente.
Quatre questions pour votre prochaine réunion de direction
Répondez honnêtement aux questions suivantes :
- Les collaborateurs savent-ils quelles activités suspectes doivent être signalées ?
- Savent-ils exactement où et comment les signaler ?
- Peuvent-ils faire part de leurs préoccupations sans craindre de reproches ou de conséquences négatives ?
- Mesurez-vous le délai moyen de signalement (Mean Time to Report) ?
- Testez-vous régulièrement les procédures de signalement à l’aide d’exercices de simulation ?
Toute question à laquelle il n’est pas possible de répondre clairement peut indiquer une lacune dans les processus ou les responsabilités existants.
Une résilience accrue grâce à un signalement plus rapide
Les incidents de sécurité continueront de faire partie du quotidien des entreprises. Ce qui distingue les organisations qui parviennent à en limiter les conséquences, ce n’est pas nécessairement la sophistication de leur technologie, mais la rapidité avec laquelle elles passent de la détection d’activités suspectes au signalement, à l’évaluation, à la réaction et à l’amélioration continue.
Éliminer les obstacles au signalement, mettre en place des canaux de communication accessibles et mesurer les temps de réaction aident les organisations à renforcer leur sécurité.
Le coût d’un signalement tardif est mesurable, et les avantages d’une action plus rapide peuvent être considérables. En fin de compte, l’objectif est simple : la mesure la plus sûre doit être la plus simple.
Comment Axians vous accompagne
Des lacunes dans le signalement à la volonté de signaler
Axians aide ses clients à renforcer tant les aspects organisationnels que techniques du signalement des incidents.
Nous examinons les processus de signalement et d’escalade existants et contribuons à la mise en place de canaux de signalement simples et facilement accessibles, intégrés à un système de gestion de la sécurité de l’information (SGSI) conforme à la norme ISO/IEC 27001:2022.
Nos experts proposent des formations de sensibilisation et des exercices sur table permettant aux collaborateurs de s’entraîner aux procédures de signalement avant qu’un incident réel ne se produise. Nous aidons également les organisations à définir et à mesurer le délai moyen de signalement.
Par ailleurs, nous fournissons des conseils sur les obligations de signalement auprès du NCSC suisse et sur les exigences du RGPD, et aidons les organisations à mettre en place des processus qui soutiennent à la fois les objectifs de sécurité et de conformité.
Perspectives
Deux évolutions rendent la notification rapide des incidents de plus en plus importante.
Premièrement, les attaquants recourent de plus en plus à l’IA pour automatiser leurs attaques, ce qui réduit le temps de réaction des défenseurs. Deuxièmement, les exigences réglementaires continuent d’évoluer. L’obligation de signalement imposée par le NCSC suisse est désormais exécutoire, tandis que la directive NIS2 de l’UE étend les exigences obligatoires en matière de signalement des incidents à un cercle plus large d’organisations.
En réponse à cela, les grandes organisations considèrent le délai moyen de signalement comme un indicateur clé au niveau du conseil d’administration et intègrent des fonctions de signalement en un clic dans leurs outils quotidiens.
Les avantages de l’automatisation de la sécurité sont mesurables. Selon le «Cost of a Data Breach Report 2025» d’IBM, les organisations ayant déployé à grande échelle l’IA et l’automatisation en matière de sécurité ont pu détecter et contenir les violations de sécurité environ 80 jours plus rapidement, réalisant ainsi des économies moyennes de 1 900 000 USD.
Une prochaine étape concrète consiste à établir une base de référence pour les délais de signalement actuels et à tester les procédures existantes dans le cadre d’un exercice sur table.
ALEKSANDAR STOJANOVIC
Information Security Consultant, Axians BNC