Wenn aus einer kleinen Warnung ein grosser Vorfall wird
Sicherheitsvorfälle beginnen selten mit einem offensichtlichen Alarm. Häufiger gehen sie von subtilen Warnzeichen aus: Ein Mitarbeiter erhält eine ungewöhnliche Nachricht, bemerkt eine unbekannte Anmeldung, beobachtet unerwartetes Dateiverhalten oder stellt eine plötzliche Verlangsamung der Systemleistung fest. Die erste Reaktion ist oft nicht, den Vorfall zu melden, sondern anzunehmen, dass es sich wahrscheinlich um nichts handelt.
Dieses Zögern kann erhebliche Folgen haben. In der Cybersicherheit spielt Zeit eine entscheidende Rolle. Der entscheidende Moment ist oft nicht der, in dem ein System kompromittiert wird, sondern der, in dem verdächtige Aktivitäten gemeldet werden. Je früher eine potenzielle Bedrohung das zuständige Sicherheitsteam erreicht, desto mehr Möglichkeiten gibt es, einen Vorfall zu untersuchen, einzudämmen und die Folgen zu beheben.
Meldung bedeutet nicht, einen Vorfall zu diagnostizieren. Es bedeutet, eine potenzielle Bedrohung an jemanden weiterzuleiten, der sie beurteilen kann. Eine Meldung, die sich als harmlos herausstellt, erfordert möglicherweise nur wenige Minuten zur Untersuchung. Ein nicht gemeldeter Vorfall, der sich als echt herausstellt, kann Kosten in Höhe von Hunderttausenden verursachen.
Ein realistisches Berichtszenario
08:17
Ein Mitarbeiter erhält eine ungewöhnliche Anmeldeaufforderung für Microsoft 365.
08:24
Nach erfolgreicher Anmeldung erscheint unerwartet eine zweite MFA-Anfrage.
08:31
Anstatt abzuwarten, meldet der Mitarbeiter den Vorfall über den festgelegten Sicherheitskanal.
08:38
Das Sicherheitsteam beginnt mit der Untersuchung und Triage.
08:52
Das Konto wird gesperrt, aktive Sitzungen werden beendet und die weitere Analyse beginnt.
Fragen Sie sich nun:
Was wäre passiert, wenn der Vorfall erst nach dem Mittagessen gemeldet worden wäre?
Mehrere zusätzliche Stunden hätten es einem Angreifer ermöglichen können, auf Daten zuzugreifen, Persistenz zu schaffen oder sich lateral durch die Umgebung zu bewegen. Aus diesem Grund wird die «Mean Time to Report» zu einer immer wichtigeren Kennzahl in der Cybersicherheit.
Warum warten die betroffenen Personen, bevor sie Meldung erstatten?
Die Gründe sind oft weniger technischer Natur, als Unternehmen erwarten. Eines der häufigsten Hindernisse ist Unsicherheit: Mitarbeitende glauben möglicherweise, sie müssten genau wissen, was passiert ist, bevor sie verdächtige Aktivitäten melden können.
Andere zögern, weil sie befürchten, dafür verantwortlich gemacht zu werden, dass sie auf einen Link geklickt oder einen Anhang geöffnet haben, oder weil sie die Zeit des Sicherheitsteams nicht mit einem Fehlalarm verschwenden wollen. Das Abwarten weiterer Informationen mag verantwortungsbewusst erscheinen, doch jede Minute Verzögerung kann Angreifern mehr Zeit für ihre Aktivitäten verschaffen, insbesondere da KI-gesteuerte Angriffe zunehmend automatisiert werden.
Komplexe Meldeprozesse schaffen zusätzliche Hürden. Wenn Mitarbeiter die richtige E-Mail-Adresse suchen, ein langwieriges Formular ausfüllen oder sich in einem ungewohnten Ticket-System zurechtfinden müssen, schieben sie die Meldung möglicherweise auf. Was als Verzögerung beginnt, kann dazu führen, dass ein Vorfall gar nicht erst gemeldet wird.
Auch frühere Erfahrungen beeinflussen das Meldeverhalten. Wenn frühere Meldungen keine Rückmeldung erhielten oder Kollegen für das Auslösen von Fehlalarmen kritisiert wurden, zögern Mitarbeitende möglicherweise, künftige Bedenken zu melden. In Kombination mit Alarmmüdigkeit und unklaren Zuständigkeiten zwischen IT-, Sicherheits- und Geschäftsteams können diese Faktoren die Meldung von Vorfällen weiter verzögern.
Je früher die Mitarbeitenden verdächtige Aktivitäten melden, desto grösser ist die Chance, dass ein kleiner Sicherheitsvorfall auch klein bleibt.
Was eine verspätete Meldung tatsächlich kostet
Je länger ein Vorfall unentdeckt oder ungelöst bleibt, desto grösser sind die potenziellen finanziellen Auswirkungen.
Laut dem «Cost of a Data Breach Report 2025» von IBM beträgt die weltweite durchschnittliche Zeit bis zur Identifizierung und Eindämmung einer Datenpanne 241 Tage – etwa 181 Tage für die Erkennung der Datenpanne und weitere 60 Tage für deren Eindämmung. Das entspricht mehr als acht Monaten, in denen Angreifer aktiv bleiben, Daten verschieben und zusätzlichen Schaden anrichten können. Jeder zusätzliche Tag, den sich Angreifer im System aufhalten, kann die Gesamtkosten erhöhen.
Auch die Art und Weise, wie ein Datenleck entdeckt wird, spielt eine Rolle. Wenn das eigene Sicherheitsteam eines Unternehmens einen Vorfall entdeckt, belaufen sich die durchschnittlichen Kosten auf rund 4.18000’000 USD. Wenn Angreifer die Sicherheitslücke selbst offenlegen – sei es durch eine Erpressungsforderung oder eine öffentliche Veröffentlichung –, steigen die durchschnittlichen Kosten auf rund 5.08000’000 USD.
Dieser Unterschied von fast 1’000’000 USD verdeutlicht die finanziellen Auswirkungen einer verzögerten Erkennung und Reaktion. Über die direkten Kosten hinaus kann eine verspätete oder unvollständige Offenlegung auch das Vertrauen von Kunden und Partnern schädigen, das möglicherweise schwieriger wiederherzustellen ist als die betroffenen technischen Systeme.
In der Schweiz ist die Meldepflicht nun gesetzlich vorgeschrieben
Die rechtzeitige Meldung ist nicht mehr nur eine Frage der Sicherheitskultur. Für bestimmte Organisationen ist sie auch eine gesetzliche Vorschrift.
Seit dem 1. April 2025 sind Betreiber kritischer Infrastrukturen in der Schweiz verpflichtet, Cyberangriffe innert 24 Stunden nach ihrer Entdeckung dem Nationalen Cybersicherheitszentrum (NCSC) zu melden; für die Vervollständigung des Berichts stehen weitere 14 Tage zur Verfügung. Seit dem 1. Oktober 2025 kann die Nichteinhaltung der Meldepflicht zu Bussen von bis zu 100’000 CHF führen.
Gemäss der DSGVO gilt für viele Verstösse gegen den Schutz personenbezogener Daten eine Meldefrist von 72 Stunden, während branchenspezifische Vorschriften zusätzliche Fristen vorsehen können.
Für eine wachsende Zahl von Organisationen ist die Zeitspanne zwischen der Erkennung verdächtiger Aktivitäten und deren Meldung daher nicht nur ein interner Sicherheitsindikator, sondern auch ein Compliance-Aspekt.
So verkürzt sich die Meldefrist
Organisationen, die Vorfälle konsequent früher melden, haben mehrere gemeinsame Vorgehensweisen.
Sie etablieren eine Kultur der straffreien Meldung und kommunizieren diese klar auf allen Ebenen der Organisation, beginnend bei der Führungsebene. Sie stellen einen einfachen, gut bekannten Meldekanal zur Verfügung, wie beispielsweise eine spezielle E-Mail-Adresse, eine Chat-Funktion oder eine integrierte Meldefunktion in den alltäglichen Arbeitswerkzeugen. Dies erleichtert es den Mitarbeitenden, Bedenken ohne unnötigen Aufwand zu äussern.
Ausserdem halten sie die Anforderungen an die Erstmeldung einfach. Informationen darüber, was passiert ist, wann es passiert ist und was der Mitarbeiter beobachtet hat, reichen in der Regel aus, um eine Bewertung einzuleiten.
Ebenso wichtig ist es, Feedback zu geben. Wenn Mitarbeiter nach dem Einreichen einer Meldung erfahren, was passiert ist, stärkt dies das positive Meldeverhalten und schafft Vertrauen in den Prozess.
Regelmässige Schulungen und praktische Übungen tragen dazu bei, diese Abläufe in den Arbeitsalltag zu integrieren. Sensibilisierungsschulungen sollten nicht nur behandeln, wie man Phishing-Versuche erkennt, sondern auch, welche Frühwarnzeichen eine Eskalation erfordern.
Tabletop-Übungen und simulierte Vorfälle ermöglichen es den Mitarbeitenden, Meldeentscheide zu üben, bevor ein echtes Sicherheitsereignis eintritt. Die Messung der durchschnittlichen Zeit bis zur Meldung als Leistungskennzahl hilft Organisationen dabei, Fortschritte zu verfolgen und die Aufmerksamkeit der Geschäftsleitung aufrechtzuerhalten.
Auch Technologie unterstützt eine schnellere Meldung. Zentralisierte Protokollierung, SIEM- und SOAR-Plattformen, Endpunkt-Telemetrie und integrierte Meldefunktionen können die Zeit zwischen der Erkennung eines verdächtigen Signals und dem Ergreifen von Massnahmen verkürzen.
Technologie kann jedoch das menschliche Bewusstsein nicht ersetzen. Mitarbeitende sind oft die Ersten, die verdächtige Anfragen von Lieferanten, ungewöhnliche Telefonanrufe oder andere Aktivitäten bemerken, die automatisierte Sicherheitskontrollen möglicherweise nicht erkennen.
Der effektivste Ansatz kombiniert beide Fähigkeiten: Automatisierte Systeme korrelieren Signale schnell, während Mitarbeitende den Kontext liefern, der zur Beurteilung potenzieller Bedrohungen benötigt wird.
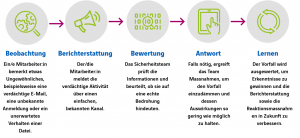
Eine effektive Vorfallmeldung folgt einer einfachen Abfolge. Die Herausforderung besteht nicht darin, den Prozess aufzubauen, sondern sicherzustellen, dass die Mitarbeitenden ihn sofort nutzen, wenn etwas Verdächtiges auftritt.
Vier Fragen für Ihre nächste Führungssitzung
Beantworten Sie die folgenden Fragen ehrlich:
- Wissen die Mitarbeitenden, welche verdächtigen Aktivitäten gemeldet werden sollten?
- Wissen sie genau, wo und wie sie diese melden sollen?
- Können sie Bedenken melden, ohne Angst vor Vorwürfen oder negativen Konsequenzen haben zu müssen?
- Messen Sie Ihre durchschnittliche Meldezeit (Mean Time to Report)?
- Testen Sie die Meldeverfahren regelmässig anhand von Simulationsübungen?
Jede Frage, die nicht eindeutig beantwortet werden kann, kann auf eine Lücke in den bestehenden Prozessen oder Zuständigkeiten hinweisen.
Mehr Widerstandsfähigkeit durch schnellere Meldung
Sicherheitsvorfälle werden auch weiterhin Teil des Geschäftsalltags sein. Was Organisationen auszeichnet, denen es gelingt, deren Auswirkungen zu begrenzen, ist nicht unbedingt die Ausgereiftheit ihrer Technologie, sondern wie schnell sie von der Erkennung verdächtiger Aktivitäten zur Meldung, Bewertung, Reaktion und kontinuierlichen Verbesserung übergehen.
Das Beseitigen von Meldehindernissen, das Bereitstellen zugänglicher Kommunikationskanäle und das Messen der Reaktionszeiten helfen Organisationen dabei, ihre Sicherheitslage zu stärken.
Die Kosten einer verspäteten Meldung sind messbar, und die Vorteile eines schnelleren Handelns können erheblich sein. Letztendlich ist das Ziel einfach: Die sicherste Massnahme soll die einfachste Massnahme sein.
Wie Axians unterstützt
Von Lücken in der Berichterstattung zur Bereitschaft zur Berichterstattung
Axians unterstützt Kunden dabei, sowohl die organisatorischen als auch die technischen Aspekte der Vorfallmeldung zu stärken.
Wir überprüfen bestehende Melde- und Eskalationsprozesse und helfen bei der Entwicklung einfacher, leicht zugänglicher Meldekanäle, die in ein Informationssicherheits-Managementsystem (ISMS) gemäss ISO/IEC 27001:2022 integriert sind.
Unsere Experten bieten Sensibilisierungsschulungen und Tabletop-Übungen an, bei denen die Mitarbeitenden die Meldeverfahren üben können, bevor ein echter Vorfall eintritt. Ausserdem unterstützen wir Organisationen dabei, die durchschnittliche Zeit bis zur Meldung zu definieren und zu messen.
Darüber hinaus beraten wir zu den Meldepflichten gegenüber dem Schweizer NCSC und den Anforderungen der DSGVO und helfen Organisationen dabei, Prozesse zu etablieren, die sowohl Sicherheits- als auch Compliance-Ziele unterstützen.
Ausblick
Zwei Entwicklungen machen die rechtzeitige Meldung von Vorfällen immer wichtiger.
Erstens setzen Angreifer zunehmend KI ein, um Angriffe zu automatisieren, wodurch sich die Reaktionszeit der Verteidiger verkürzt. Zweitens entwickeln sich die regulatorischen Anforderungen weiter. Die Meldepflicht des Schweizer NCSC ist nun durchsetzbar, während die NIS2-Richtlinie der EU die obligatorischen Anforderungen zur Meldung von Vorfällen auf einen breiteren Kreis von Organisationen ausweitet.
Als Reaktion darauf behandeln führende Organisationen die durchschnittliche Zeit bis zur Meldung als Kennzahl auf Vorstandsebene und integrieren Ein-Klick-Meldungsfunktionen in alltägliche Tools.
Die Vorteile der Sicherheitsautomatisierung sind messbar. Laut dem «Cost of a Data Breach Report 2025» von IBM konnten Organisationen, die Sicherheits-KI und Automatisierung in grossem Umfang einsetzten, Sicherheitsverletzungen rund 80 Tage schneller erkennen und eindämmen und erzielten durchschnittliche Einsparungen von 1.9’000’000 USD.
Ein praktischer nächster Schritt besteht darin, eine Basislinie für die aktuellen Meldezeiten festzulegen und bestehende Verfahren im Rahmen einer Tabletop-Übung zu testen.
ALEKSANDAR STOJANOVIC
Information Security Consultant, Axians BNC