Quando un piccolo segnale di allarme si trasforma in un grave incidente
Gli incidenti di sicurezza raramente iniziano con un allarme evidente. Più spesso hanno origine da segnali di allarme sottili: un dipendente riceve un messaggio insolito, nota un accesso sconosciuto, osserva un comportamento inaspettato dei file o rileva un improvviso rallentamento delle prestazioni del sistema. Spesso la prima reazione non è quella di segnalare l’incidente, ma di supporre che probabilmente non sia nulla di grave.
Questa esitazione può avere conseguenze significative. Nella sicurezza informatica, il tempo gioca un ruolo cruciale. Il momento cruciale spesso non è quello in cui un sistema viene compromesso, ma quello in cui vengono segnalate attività sospette. Quanto prima una potenziale minaccia giunge al team di sicurezza competente, tanto maggiori sono le possibilità di indagare su un incidente, contenerlo e porvi rimedio.
Segnalare non significa diagnosticare un incidente. Significa inoltrare una potenziale minaccia a qualcuno in grado di valutarla. Una segnalazione che si rivela innocua potrebbe richiedere solo pochi minuti per essere esaminata. Un incidente non segnalato che si rivela reale può causare costi dell’ordine di centinaia di migliaia.
Uno scenario realistico di segnalazione
08:17
Un dipendente riceve una richiesta di accesso insolita per Microsoft 365.
08:24
Dopo aver effettuato correttamente l’accesso, compare inaspettatamente una seconda richiesta di autenticazione a più fattori (MFA).
08:31
Anziché attendere, il dipendente segnala l’incidente tramite il canale di sicurezza previsto.
08:38
Il team di sicurezza avvia l’indagine e il triage.
08:52
L’account viene bloccato, le sessioni attive vengono terminate e ha inizio un’ulteriore analisi.
Ora chiedetevi:
Cosa sarebbe successo se l’incidente fosse stato segnalato solo dopo pranzo?
Diverse ore in più avrebbero potuto consentire a un aggressore di accedere ai dati, stabilire una persistenza o muoversi lateralmente all’interno dell’ambiente. Per questo motivo, il «Mean Time to Report» sta diventando un indicatore sempre più importante nella sicurezza informatica.
Perché le persone coinvolte aspettano prima di segnalare l’accaduto?
I motivi sono spesso meno di natura tecnica di quanto le aziende si aspettino. Uno degli ostacoli più comuni è l’insicurezza: i dipendenti potrebbero credere di dover sapere esattamente cosa sia successo prima di poter segnalare attività sospette.
Altri esitano perché temono di essere ritenuti responsabili per aver cliccato su un link o aperto un allegato, oppure perché non vogliono far perdere tempo al team di sicurezza con un falso allarme. Aspettare ulteriori informazioni può sembrare un comportamento responsabile, ma ogni minuto di ritardo può concedere agli aggressori più tempo per le loro attività, soprattutto perché gli attacchi basati sull’intelligenza artificiale sono sempre più automatizzati.
I processi di segnalazione complessi creano ulteriori ostacoli. Se i dipendenti devono cercare l’indirizzo e-mail corretto, compilare un modulo prolisso o orientarsi in un sistema di ticket a cui non sono abituati, potrebbero rimandare la segnalazione. Quello che inizia come un ritardo può portare a non segnalare affatto un incidente.
Anche le esperienze passate influenzano il comportamento di segnalazione. Se le segnalazioni precedenti non hanno ricevuto alcun riscontro o se i colleghi sono stati criticati per aver generato falsi allarmi, i dipendenti potrebbero esitare a segnalare future preoccupazioni. In combinazione con la «stanchezza da allarmi» e le responsabilità poco chiare tra i team IT, di sicurezza e aziendali, questi fattori possono ritardare ulteriormente la segnalazione degli incidenti.
Quanto prima i collaboratori segnalano attività sospette, tanto maggiore è la possibilità che un piccolo incidente di sicurezza rimanga tale.
Quanto costa effettivamente una segnalazione tardiva
Più a lungo un incidente rimane inosservato o irrisolto, maggiori sono le potenziali ripercussioni finanziarie.
Secondo il «Cost of a Data Breach Report 2025» di IBM, il tempo medio a livello mondiale necessario per identificare e contenere una violazione dei dati è di 241 giorni – circa 181 giorni per il rilevamento della violazione e altri 60 giorni per il suo contenimento. Ciò equivale a più di otto mesi durante i quali gli aggressori possono rimanere attivi, spostare dati e causare ulteriori danni. Ogni giorno in più in cui gli hacker rimangono nel sistema può aumentare i costi complessivi.
Anche il modo in cui viene individuata una fuga di dati ha la sua importanza. Se è il team di sicurezza interno di un’azienda a scoprire l’incidente, i costi medi ammontano a circa 4.18000’000 USD. Se sono gli stessi aggressori a rivelare la vulnerabilità – sia attraverso una richiesta di riscatto che con una divulgazione pubblica – i costi medi salgono a circa 5.080.000 USD.
Questa differenza di quasi 1’000’000 USD evidenzia l’impatto finanziario di un rilevamento e di una risposta ritardati. Oltre ai costi diretti, una divulgazione tardiva o incompleta può anche minare la fiducia di clienti e partner, che potrebbe essere più difficile da ricostruire rispetto ai sistemi tecnici interessati.
In Svizzera l’obbligo di segnalazione è ora previsto dalla legge
La segnalazione tempestiva non è più solo una questione di cultura della sicurezza. Per determinate organizzazioni è anche un obbligo di legge.
Dal 1° aprile 2025, i gestori di infrastrutture critiche in Svizzera sono tenuti a segnalare gli attacchi informatici al Centro nazionale per la sicurezza informatica (NCSC) entro 24 ore dalla loro scoperta; per il completamento della segnalazione sono disponibili ulteriori 14 giorni. Dal 1° ottobre 2025, il mancato rispetto dell’obbligo di segnalazione può comportare multe fino a 100’000 CHF.
Ai sensi del GDPR, per molte violazioni della protezione dei dati personali è previsto un termine di segnalazione di 72 ore, mentre le normative specifiche di settore possono prevedere termini aggiuntivi.
Per un numero crescente di organizzazioni, l’intervallo di tempo che intercorre tra l’individuazione di attività sospette e la loro segnalazione non è quindi solo un indicatore di sicurezza interna, ma anche un aspetto di conformità.
Come ridurre il termine di segnalazione
Le organizzazioni che segnalano sistematicamente gli incidenti in tempi più rapidi hanno diverse pratiche in comune.
Inseriscono una cultura della segnalazione senza timore di ritorsioni e la comunicano chiaramente a tutti i livelli dell’organizzazione, a partire dal vertice dirigenziale. Mettono a disposizione un canale di segnalazione semplice e ben noto, come ad esempio un indirizzo e-mail dedicato, una funzione di chat o una funzione di segnalazione integrata negli strumenti di lavoro quotidiani. Ciò facilita ai collaboratori l’espressione delle proprie preoccupazioni senza inutili complicazioni.
Inoltre, mantengono semplici i requisiti per la segnalazione iniziale. Le informazioni su cosa è successo, quando è successo e cosa ha osservato il collaboratore sono di norma sufficienti per avviare una valutazione.
Altrettanto importante è fornire un feedback. Se i collaboratori vengono a sapere cosa è successo dopo aver inviato una segnalazione, ciò rafforza il comportamento positivo di segnalazione e crea fiducia nel processo.
Corsi di formazione regolari ed esercitazioni pratiche contribuiscono a integrare queste procedure nella routine lavorativa quotidiana. I corsi di sensibilizzazione non dovrebbero limitarsi a spiegare come riconoscere i tentativi di phishing, ma dovrebbero anche illustrare quali segnali di allarme richiedono un’escalation.
Le esercitazioni teoriche e gli incidenti simulati consentono ai collaboratori di mettere in pratica le decisioni relative alla segnalazione prima che si verifichi un vero e proprio evento di sicurezza. La misurazione del tempo medio che intercorre fino alla segnalazione, come indicatore chiave di prestazione, aiuta le organizzazioni a monitorare i progressi e a mantenere viva l’attenzione della direzione.
Anche la tecnologia favorisce una segnalazione più rapida. La registrazione centralizzata, le piattaforme SIEM e SOAR, la telemetria degli endpoint e le funzioni di segnalazione integrate possono ridurre il tempo che intercorre tra il rilevamento di un segnale sospetto e l’adozione di misure correttive.
La tecnologia, tuttavia, non può sostituire la consapevolezza umana. I dipendenti sono spesso i primi a notare richieste sospette da parte dei fornitori, telefonate insolite o altre attività che i controlli di sicurezza automatizzati potrebbero non rilevare.
L’approccio più efficace combina entrambe le capacità: i sistemi automatizzati correlano rapidamente i segnali, mentre i collaboratori forniscono il contesto necessario per valutare le potenziali minacce.
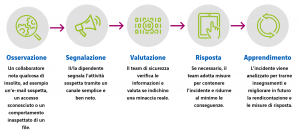
Una segnalazione efficace degli incidenti segue una sequenza semplice. La sfida non consiste nel mettere a punto il processo, ma nel garantire che i collaboratori lo utilizzino immediatamente quando si verifica qualcosa di sospetto.
Quattro domande per la vostra prossima riunione dirigenziale
- I collaboratori sanno quali attività sospette devono essere segnalate?
- Sanno esattamente dove e come segnalarle?
- Possono segnalare i propri dubbi senza temere accuse o conseguenze negative?
- Misurate il tempo medio di segnalazione (Mean Time to Report)?
- Verificate regolarmente le procedure di segnalazione tramite esercitazioni di simulazione?
Ogni domanda alla quale non è possibile dare una risposta univoca può indicare una lacuna nei processi o nelle competenze esistenti.
Maggiore resilienza grazie a una segnalazione più rapida
Gli incidenti di sicurezza continueranno a far parte della quotidianità aziendale. Ciò che contraddistingue le organizzazioni che riescono a limitarne l’impatto non è necessariamente la sofisticatezza della loro tecnologia, ma la rapidità con cui passano dal rilevamento di attività sospette alla segnalazione, alla valutazione, alla risposta e al miglioramento continuo.
Eliminare gli ostacoli alla segnalazione, mettere a disposizione canali di comunicazione accessibili e misurare i tempi di reazione aiutano le organizzazioni a rafforzare il proprio livello di sicurezza.
I costi di una segnalazione tardiva sono misurabili, mentre i vantaggi di un intervento più rapido possono essere notevoli. In definitiva, l’obiettivo è semplice: la misura più sicura deve essere quella più semplice.
Come Axians offre il proprio supporto
Dalle lacune nella segnalazione alla disponibilità a segnalare
AAxians supporta i clienti nel rafforzare sia gli aspetti organizzativi che quelli tecnici della segnalazione degli incidenti.
Verifichiamo i processi di segnalazione ed escalation esistenti e contribuiamo allo sviluppo di canali di segnalazione semplici e facilmente accessibili, integrati in un sistema di gestione della sicurezza delle informazioni (ISMS) conforme alla norma ISO/IEC 27001:2022.
I nostri esperti offrono corsi di sensibilizzazione ed esercitazioni teoriche in cui i collaboratori possono mettere in pratica le procedure di segnalazione prima che si verifichi un incidente reale. Inoltre, aiutiamo le organizzazioni a definire e misurare il tempo medio che intercorre fino alla segnalazione.
Forniamo inoltre consulenza sugli obblighi di segnalazione nei confronti dell’NCSC svizzero e sui requisiti del GDPR, aiutando le organizzazioni a stabilire processi che supportino sia gli obiettivi di sicurezza che quelli di conformità.
Prospettive
Due fattori rendono sempre più importante la segnalazione tempestiva degli incidenti.
In primo luogo, gli autori degli attacchi ricorrono sempre più spesso all’intelligenza artificiale per automatizzare gli attacchi, riducendo così i tempi di reazione dei difensori. In secondo luogo, i requisiti normativi continuano ad evolversi. L’obbligo di segnalazione previsto dall’NCSC svizzero è ora applicabile, mentre la direttiva NIS2 dell’UE estende i requisiti obbligatori in materia di segnalazione degli incidenti a una cerchia più ampia di organizzazioni.
In risposta a ciò, le organizzazioni leader considerano il tempo medio di segnalazione come un indicatore a livello di consiglio di amministrazione e integrano funzioni di segnalazione con un solo clic negli strumenti di uso quotidiano.
I vantaggi dell’automazione della sicurezza sono misurabili. Secondo il «Cost of a Data Breach Report 2025» di IBM, le organizzazioni che hanno implementato su larga scala l’intelligenza artificiale (IA) per la sicurezza e l’automazione sono riuscite a individuare e contenere le violazioni della sicurezza con circa 80 giorni di anticipo, ottenendo un risparmio medio di 1’900’000 USD.
Un pratico passo successivo consiste nel definire una linea di base per i tempi di segnalazione attuali e nel testare le procedure esistenti nell’ambito di un’esercitazione teorica.
ALEKSANDAR STOJANOVIC
Information Security Consultant, Axians BNC