Présentation du projet
Secteur : Transports
Portefeuille : Cloud et centre de données
-
Le défi
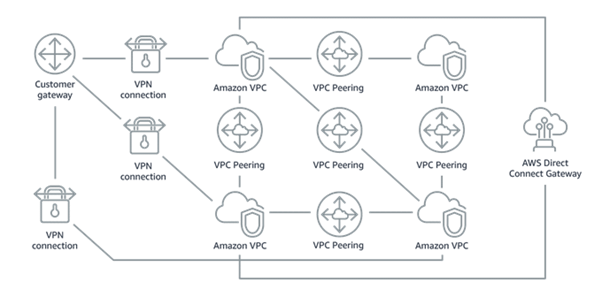
Dans leur transition vers le cloud, de nombreuses entreprises sont confrontées au défi de devoir interconnecter plusieurs charges de travail sur site avec leurs charges de travail dans le cloud. Si la segmentation est essentielle à la conception du réseau pour garantir une architecture sécurisée, l’interconnexion de plusieurs réseaux peut s’avérer complexe, notamment en termes d’évolutivité et de facilité de gestion. En général, la connexion des bureaux et des centres de données sur site au cloud nécessite l’utilisation de connexions point à point, telles que des tunnels VPN IPsec (réseau privé virtuel) ou des connexions par fibre optique sur réseau privé. La connexion entre réseaux virtuels (groupes de ressources cloud en réseau) nécessite également des connexions point à point. Cependant, à mesure que le nombre de bureaux sur site et de réseaux virtuels augmente, le nombre de connexions point à point s’accroît, ce qui donne lieu à un vaste réseau maillé dont la gestion peut s’avérer difficile, fastidieuse et coûteuse. Les organisations utilisant AWS ont généralement recours à AWS Direct Connect et aux connexions VPN site à site AWS pour connecter leur environnement sur site à des VPC Amazon individuels, ainsi qu’au peering VPC pour connecter leurs VPC Amazon entre eux.
Le principal problème d’un tel scénario est que la mise en place de connexions de peering VPC entre des comptes distincts est devenue ingérable et fastidieuse. Pour qu’une connexion de peering VPC soit établie, un compte envoie la demande de connexion, tandis que l’autre compte doit l’accepter.
Le compte acceptant la demande doit configurer manuellement le VPC Amazon pour prendre en charge la nouvelle connexion. Bien que ce processus puisse sembler simple lorsqu’il s’agit d’un petit nombre de connexions, CFF prévoyait de devoir répéter cette procédure et reconfigurer les connexions dans le cadre de ses opérations courantes.
Ce problème fondamental engendre de nombreuses autres difficultés :
– La gestion du réseau devient rapidement trop complexe
– L’automatisation est difficile, car le peering VPC nécessite une intervention manuelle.
– Le niveau de visibilité et de contrôle sur le flux de trafic est réduit.
– La surveillance du trafic devient difficile, car de nombreux journaux doivent être collectés à partir de différentes sources et de différents comptes.

-
La solution
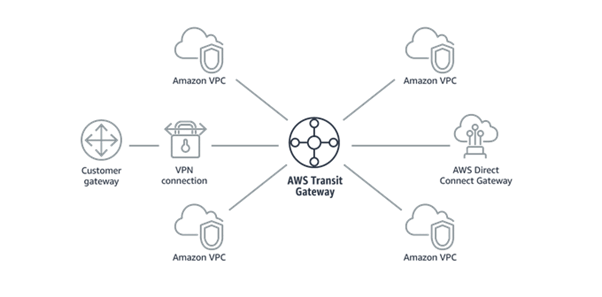
AWS Transit Gateway simplifie la manière dont les entreprises connectent leurs VPC Amazon entre elles et à leurs réseaux sur site au sein d’une région en servant de point central pour la connectivité réseau de couche 3. En permettant une topologie « hub-and-spoke », la solution aide les entreprises à réduire le nombre de connexions de peering VPC et à consolider l’accès au réseau sur site.
Même si le nombre de VPC est faible et qu’il n’y a qu’un seul site d’entreprise dans la figure précédente, on voit facilement comment Transit Gateway simplifie l’environnement. Imaginez à quel point la complexité est réduite lorsqu’il y a des sites d’entreprise supplémentaires et des centaines, voire des milliers de VPC Amazon. Désormais, les entreprises peuvent simplement connecter leurs réseaux sur site et leurs VPC Amazon via AWS Transit Gateway.
L’intégration des environnements informatiques cloud et sur site reste un défi pour les entreprises qui adoptent une stratégie de cloud hybride. Un élément essentiel de cette intégration consiste à s’assurer que les ressources situées à la fois dans le cloud et sur site sont interconnectées pour répondre aux besoins de l’entreprise sans nécessiter de planification, de gestion et d’administration approfondies de l’architecture.
AWS Transit Gateway permet aux entreprises de mettre en réseau leurs environnements cloud et sur site. Grâce à ce service géré, distribué et évolutif, les grandes entreprises peuvent développer des réseaux privés mondiaux reliant leurs sites sur site à des VPC Amazon dans n’importe quelle région AWS sans avoir besoin de multiples connexions point à point. Les entreprises peuvent utiliser AWS Transit Gateway Network Manager pour surveiller les performances et la disponibilité de leurs passerelles AWS Transit Gateway et des connexions associées. AWS Transit Gateway offre également d’autres fonctionnalités qui aident les organisations à déployer et à gérer des réseaux mondiaux de niveau entreprise. Grâce à AWS Transit Gateway, les organisations peuvent réduire le temps et les ressources nécessaires au déploiement et à la gestion d’une architecture réseau mondiale tout en simplifiant les processus, ce qui permet de diminuer à la fois les coûts d’infrastructure réseau et les coûts opérationnels.
-
Mise en œuvre sur AWS
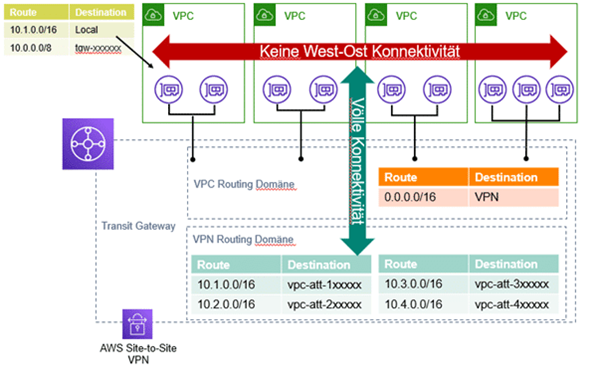
Comme dans ce cas, l’objectif principal est de séparer le trafic des VPC et de garantir que les entreprises externes se connectant via VPN ne puissent accéder qu’aux charges de travail respectives sur leur VPC, l’architecture que nous avons décidé de mettre en œuvre consiste à utiliser deux tables de routage distinctes : l’une pour le VPN, qui n’autorise que les routes vers les VPC concernés et restreint l’accès au réseau sur site, et l’autre pour les VPC, qui garantit l’absence d’interconnexion entre les comptes et les VPC et n’autorise que le trafic nord-sud (VPC-VPN et retour).

Résultats et avantages
Avantage 1
L’une des principales caractéristiques de cette implémentation est la simplification de la connectivité réseau : au lieu de multiples connexions VPN pour chacun des comptes/VPC, nous utilisons un seul VPN connecté à la passerelle de transit et gérons tout le trafic via cette dernière.
Avantage 2
L’isolation est essentielle pour garantir la sécurité, en particulier lors de la connexion de l’infrastructure réseau de l’entreprise à des centres de données externes/tiers. En utilisant AWS Transit Gateway, il est facile de contrôler le routage réseau dans une table de routage centralisée, ce qui offre une meilleure vue d’ensemble et facilite l’application et la gestion des politiques de sécurité.
Avantage 3
AWS Transit Gateway étant un service géré par AWS, il s’intègre de manière transparente à d’autres outils AWS, tels que CloudTrail, CloudWatch et IAM, ce qui facilite la surveillance et l’automatisation des déploiements pour les équipes d’exploitation et de sécurité. Grâce à IAM, vous pouvez créer et gérer des utilisateurs et des groupes AWS, et utiliser des autorisations pour accorder ou refuser leur accès à AWS Transit Gateway. AWS Transit Gateway fournit des statistiques et des journaux qui sont ensuite utilisés par des services tels qu’Amazon CloudWatch et Amazon VPC Flow Logs. Vous pouvez utiliser Amazon CloudWatch pour obtenir des informations sur l’utilisation de la bande passante entre les Amazon VPC et une connexion VPN, le nombre de paquets transitant et le nombre de paquets perdus. Vous pouvez également activer Amazon VPC Flow Logs sur AWS Transit Gateway afin de capturer des informations sur le trafic IP acheminé via AWS Transit Gateway. AWS Transit Gateway Network Manager inclut des événements et des métriques permettant de surveiller la qualité de votre réseau mondial, tant sur AWS qu’en local. Les alertes d’événements indiquent les changements dans la topologie, le routage et l’état de la connexion. Les métriques d’utilisation fournissent des informations sur les connexions établies/interrompues, les octets entrants/sortants, les paquets entrants/sortants et les paquets perdus.
Conclusion
Transit Gateway est la clé des scénarios de connectivité multi-comptes et multi-VPC. Il simplifie la connectivité dans les réseaux complexes et offre une gestion, une évolutivité et une sécurité supérieures à celles des autres solutions. Dans les environnements informatiques modernes, où l’automatisation est essentielle, une fois que vous avez enregistré les AWS Transit Gateways existantes, Network Manager identifie automatiquement les connexions VPN site à site et les ressources sur site auxquelles elles sont associées. Les consoles SD-WAN des fournisseurs ayant intégré AWS Transit Gateway, tels que Cisco, Aruba, Silver Peak ou Aviatrix, provisionnent automatiquement les nouvelles connexions VPN site à site AWS dans Transit Gateway Network Manager et automatisent la définition de votre réseau sur site dans Transit Gateway Network Manager. Vous pouvez également définir manuellement votre réseau sur site dans Transit Gateway Network Manager.
CFF SA
Les CFF sont la société ferroviaire fédérale suisse. Avec plus de 300 millions de trajets par an et plus de 3 000 km d’infrastructure ferroviaire, ils sont reconnus dans le monde entier pour la qualité de leurs services et leur ponctualité. Aujourd’hui, les CFF achètent déjà des services de cloud public auprès d’AWS pour des projets d’innovation. Les CFF souhaitent progressivement transférer davantage de charges de travail vers le cloud public.
Partenaires technologiques

