Panoramica del progetto
Settore: Trasporti
Portafoglio: Cloud e Data Center
-
La sfida
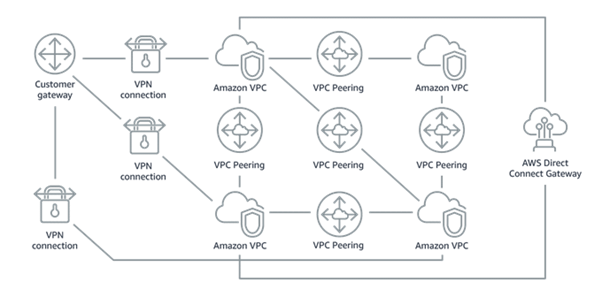
Nel percorso verso il cloud, molte aziende devono affrontare la sfida di dover interconnettere più carichi di lavoro on-premise con quelli cloud. Sebbene la segmentazione sia fondamentale nella progettazione della rete per garantire un’architettura sicura, l’interconnessione di diverse reti può rivelarsi complessa, soprattutto dal punto di vista della scalabilità e della gestibilità. In genere, la connessione di uffici e data center on-premise al cloud richiede l’uso di connessioni punto-punto, come tunnel IPsec Virtual Private Network (VPN) o connessioni in fibra ottica di rete privata. Anche il collegamento tra reti virtuali (gruppi di risorse cloud in rete) richiede connessioni punto a punto. Tuttavia, con l’aumentare del numero di uffici on-premise e di reti virtuali, cresce anche il numero di connessioni punto a punto, dando vita a una grande rete a maglia che può risultare difficile, ingombrante e costosa da gestire. Le organizzazioni che utilizzano AWS hanno tipicamente utilizzato AWS Direct Connect e le connessioni VPN (Virtual Private Network) site-to-site di AWS per collegare il proprio ambiente on-premise a singole VPC Amazon e il peering VPC per collegare tra loro le proprie VPC Amazon.
Il problema principale di tale scenario è che la configurazione delle connessioni di peering VPC tra account separati è diventata ingestibile e macchinosa. Affinché venga stabilita una connessione di peering VPC, un account invia la richiesta di connessione, mentre l’altro account deve accettarla.
L’account che accetta la richiesta deve configurare manualmente Amazon VPC per accogliere la nuova connessione. Sebbene questo possa essere un processo semplice quando si ha a che fare con un numero limitato di connessioni, SBB ha previsto di dover ripetere questo processo e riconfigurare le connessioni come parte delle proprie operazioni normali.
Questo problema di fondo genera molte altre difficoltà:
– La rete diventa troppo complessa da gestire
– L’automazione è difficile, poiché il peering VPC richiede un intervento manuale.
– Il livello di visibilità e controllo sul flusso di traffico è ridotto.
– Il monitoraggio del traffico diventa difficile, poiché è necessario raccogliere più log da diverse fonti e account.

-
La soluzione
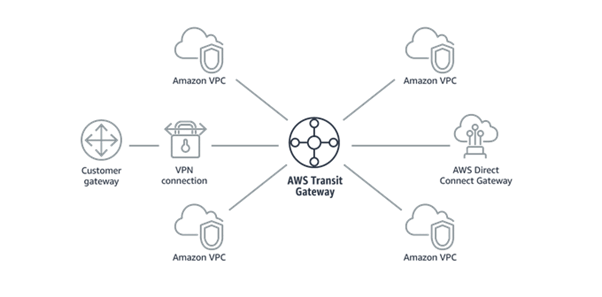
AWS Transit Gateway semplifica il modo in cui le organizzazioni collegano le loro VPC Amazon tra loro e alle loro reti on-premise all’interno di una regione, fungendo da punto centrale per la connettività di rete di livello 3. Abilitando una topologia “hub-and-spoke”, la soluzione può aiutare le organizzazioni a ridurre il numero di connessioni di peering VPC e a consolidare l’accesso alla rete on-premise.
Anche se il numero di VPC è ridotto e nella figura precedente è presente una sola sede aziendale, è facile comprendere come Transit Gateway semplifichi l’ambiente. Immaginate quanta complessità viene eliminata quando sono presenti ulteriori sedi aziendali e centinaia o migliaia di Amazon VPC. Ora, le organizzazioni possono semplicemente connettere le proprie reti on-premise e le Amazon VPC tramite AWS Transit Gateway.
L’integrazione degli ambienti IT cloud e on-premise rimane una sfida per le organizzazioni che perseguono una strategia di cloud ibrido. Una parte necessaria di tale integrazione consiste nel garantire che le risorse sia nel cloud che nelle sedi on-premise siano collegate in rete per rispondere alle esigenze aziendali senza la necessità di una pianificazione, gestione e amministrazione estese dell’architettura.
AWS Transit Gateway consente alle organizzazioni di collegare in rete i propri ambienti cloud e on-premise. Con questo servizio gestito, distribuito e scalabile, le grandi imprese possono sviluppare reti private globali che collegano le sedi on-premise alle VPC Amazon in qualsiasi regione AWS senza la necessità di connessioni punto-punto multiple. Le imprese possono sfruttare AWS Transit Gateway Network Manager per monitorare le prestazioni e la disponibilità dei propri AWS Transit Gateway e dei relativi collegamenti. AWS Transit Gateway offre anche altre funzionalità che aiutano le organizzazioni a costruire e gestire reti globali di livello aziendale. Con AWS Transit Gateway, le organizzazioni possono ridurre il tempo e le risorse necessarie per implementare e gestire un’architettura di rete globale con minore complessità, riducendo sia i costi dell’infrastruttura di rete che quelli operativi.
-
Implementazione su AWS
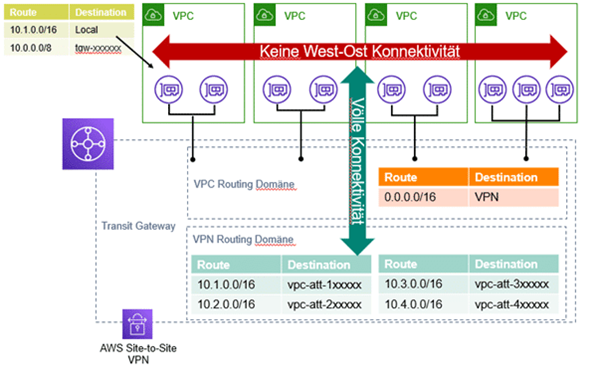
Poiché in questo caso l’obiettivo principale è separare il traffico dai VPC e garantire che le aziende esterne che si connettono tramite VPN possano accedere solo ai rispettivi carichi di lavoro sul proprio VPC, l’architettura che abbiamo deciso di implementare consiste nell’utilizzo di 2 diverse tabelle di routing, una per la VPN, che consente solo le rotte verso i VPC pertinenti e limita l’accesso alla rete on-premise, e un’altra per i VPC, che garantisce l’assenza di interconnessione tra account e VPC e consente solo il traffico northbound-southbound (VPC-VPN e viceversa).

Risultati e vantaggi
Vantaggio 1
Una delle caratteristiche principali di questa implementazione è la semplificazione della connettività di rete: invece di più connessioni VPN per ciascuno degli account/VPC, utilizziamo una sola VPN collegata al Transit Gateway e gestiamo tutto il traffico attraverso il Transit Gateway.
Vantaggio 2
L’isolamento è fondamentale per garantire la sicurezza, specialmente quando si collega l’infrastruttura di rete aziendale con data center esterni/di terzeparti. Utilizzando AWS Transit Gateway è facile controllare il routing di rete in una tabella di routing centralizzata, avendo così una migliore visione d’insieme e rendendo le politiche di sicurezza più facili da applicare e gestire.
Vantaggio 3
Poiché Transit Gateway è un servizio gestito da AWS, si integra perfettamente con altri strumenti AWS, come CloudTrail, CloudWatch e IAM, rendendo più facile per i team operativi e di sicurezza monitorare e automatizzare le distribuzioni. Utilizzando IAM, è possibile creare e gestire utenti e gruppi AWS e utilizzare le autorizzazioni per consentire o negare il loro accesso ad AWS Transit Gateway. AWS Transit Gateway fornisce statistiche e log che vengono poi utilizzati da servizi come Amazon CloudWatch e Amazon VPC Flow Logs. È possibile utilizzare Amazon CloudWatch per ottenere l’utilizzo della larghezza di banda tra le Amazon VPC e una connessione VPN, il conteggio del flusso di pacchetti e il conteggio dei pacchetti persi. È inoltre possibile abilitare Amazon VPC Flow Logs su AWS Transit Gateway in modo da poter acquisire informazioni sul traffico IP instradato attraverso AWS Transit Gateway. AWS Transit Gateway Network Manager include eventi e metriche per monitorare la qualità della rete globale, sia in AWS che in locale. Gli avvisi di evento c e specificano le modifiche nella topologia, nell’instradamento e nello stato della connessione. Le metriche di utilizzo forniscono informazioni sulla connessione attiva/inattiva, sui byte in entrata/in uscita, sui pacchetti in entrata/in uscita e sui pacchetti persi.
Conclusione
Transit Gateway è la chiave per scenari di connettività multi-account e multi-VPC, semplificando la connettività in reti complesse e offrendo una gestibilità, una scalabilità e una sicurezza superiori rispetto ad altre soluzioni. Nei moderni ambienti IT, dove l’automazione è fondamentale, una volta registrati gli AWS Transit Gateway esistenti, Network Manager identifica automaticamente le connessioni VPN Site-to-Site e le risorse on-premise a cui sono associate. Le console SD-WAN dei fornitori che hanno integrato AWS Transit Gateway, come Cisco, Aruba, Silver Peak o Aviatrix, configurano automaticamente nuove connessioni VPN Site-to-Site AWS in Transit Gateway Network Manager e automatizzano la definizione della rete locale in Transit Gateway Network Manager. È inoltre possibile definire manualmente la rete locale in Transit Gateway Network Manager .
FSS SA
FFS è la compagnia ferroviaria federale svizzera. Con oltre 300 milioni di viaggi all’anno e più di 3.000 km di infrastruttura ferroviaria, è nota in tutto il mondo per la qualità dei suoi servizi e la sua puntualità. Oggi, FSS acquista già servizi di cloud pubblico da AWS per progetti di innovazione. FFS intende trasferire progressivamente un numero sempre maggiore di carichi di lavoro sul cloud pubblico.
Partner tecnologici

