Projektübersicht
Branche: Transport
Portfolio: Cloud und Rechenzentrum
-
Ausgangslage
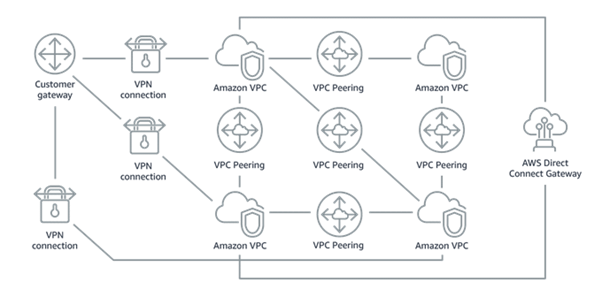
Auf dem Weg in die Cloud stehen viele Unternehmen vor der Herausforderung, mehrere lokale Workloads mit ihren Cloud-Workloads zu verbinden. Während Segmentierung für ein sicheres Netzwerkdesign entscheidend ist, kann die Verbindung mehrerer Netzwerke eine Herausforderung darstellen, insbesondere im Hinblick auf Skalierbarkeit und Verwaltbarkeit. Typischerweise erfordert die Anbindung von lokalen Niederlassungen und Rechenzentren an die Cloud den Einsatz von Punkt-zu-Punkt-Verbindungen, wie z. B. IPsec-VPN-Tunnel (Virtual Private Network) oder Glasfaserverbindungen über private Netzwerke. Auch die Verbindung virtueller Netzwerke (Gruppen vernetzter Cloud-Ressourcen) untereinander erfordert Punkt-zu-Punkt-Verbindungen. Mit steigender Anzahl von lokalen Niederlassungen und virtuellen Netzwerken wächst jedoch auch die Anzahl der Punkt-zu-Punkt-Verbindungen, was zu einem grossen Maschennetzwerk führt, dessen Verwaltung schwierig, aufwendig und kostspielig sein kann. Unternehmen, die AWS nutzen, haben in der Regel AWS Direct Connect und AWS Site-to-Site-VPN-Verbindungen verwendet, um ihre lokale Umgebung mit einzelnen Amazon VPCs zu verbinden, sowie VPC-Peering, um ihre Amazon VPCs miteinander zu verbinden.
Das Hauptproblem eines solchen Szenarios besteht darin, dass die Einrichtung von VPC-Peering-Verbindungen zwischen separaten Konten unübersichtlich und aufwendig wurde. Damit eine VPC-Peering-Verbindung hergestellt werden kann, sendet ein Konto die Verbindungsanfrage, während das andere Konto diese akzeptieren muss.
Das Konto, das die Anfrage akzeptiert, muss die Amazon VPC manuell konfigurieren, um die neue Verbindung zu ermöglichen. Während dies bei einer geringen Anzahl von Verbindungen ein einfacher Vorgang sein mag, rechnete SBB damit, diesen Prozess im Rahmen des normalen Betriebs wiederholt durchführen und Verbindungen neu konfigurieren zu müssen.
Dieses Grundproblem führt zu vielen weiteren Problemen:
– Das Netzwerk wird schnell zu komplex, um es zu verwalten
– Die Automatisierung ist schwierig, da VPC-Peering manuelle Eingriffe erfordert.
– Die Transparenz und Kontrolle über den Datenverkehr wird eingeschränkt.
– Die Überwachung des Datenverkehrs wird schwierig, da mehrere Protokolle aus verschiedenen Quellen und Konten gesammelt werden müssen.

-
Lösungen
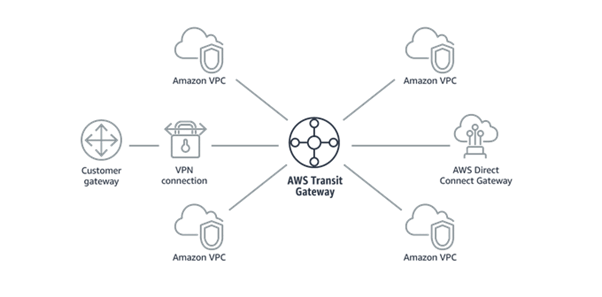
AWS Transit Gateway vereinfacht die Art und Weise, wie Unternehmen ihre Amazon VPCs untereinander und mit ihren lokalen Netzwerken innerhalb einer Region verbinden, indem es als zentraler Knotenpunkt für Layer-3-Netzwerkkonnektivität dient. Durch die Ermöglichung einer „Hub-and-Spoke“-Topologie kann die Lösung Unternehmen dabei helfen, die Anzahl der VPC-Peering-Verbindungen zu reduzieren und den Zugriff auf das lokale Netzwerk zu konsolidieren.
Auch wenn die Anzahl der VPCs gering ist und es in der obigen Abbildung nur einen Unternehmensstandort gibt, lässt sich leicht erkennen, wie das Transit Gateway die Umgebung vereinfacht. Stellen Sie sich vor, wie viel Komplexität vermieden wird, wenn es weitere Unternehmensstandorte und Hunderte oder Tausende von Amazon VPCs gibt. Nun können Unternehmen ihre lokalen Netzwerke und Amazon VPCs einfach über das AWS Transit Gateway verbinden.
Die Integration von Cloud- und lokalen IT-Umgebungen bleibt für Unternehmen eine Herausforderung, wenn sie eine Hybrid-Cloud-Strategie verfolgen. Ein wesentlicher Bestandteil dieser Integration ist es, sicherzustellen, dass Ressourcen sowohl in der Cloud als auch an lokalen Standorten vernetzt sind, um auf geschäftliche Anforderungen zu reagieren, ohne dass eine umfangreiche Architekturplanung, Verwaltung und Administration erforderlich ist.
AWS Transit Gateway ermöglicht es Unternehmen, ihre Cloud- und lokalen Umgebungen miteinander zu vernetzen. Mit diesem verwalteten, verteilten und skalierbaren Service können grosse Unternehmen globale private Netzwerke aufbauen, die lokale Standorte mit Amazon VPCs in jeder AWS-Region verbinden, ohne dass mehrere Punkt-zu-Punkt-Verbindungen erforderlich sind. Unternehmen können den AWS Transit Gateway Network Manager nutzen, um die Leistung und Verfügbarkeit ihrer AWS Transit Gateways und der zugehörigen Verbindungen zu überwachen. AWS Transit Gateway bietet zudem weitere Funktionen, die Unternehmen beim Aufbau und der Verwaltung globaler Netzwerke auf Unternehmensniveau unterstützen. Mit AWS Transit Gateway können Unternehmen letztlich den Zeit- und Ressourcenaufwand für die Bereitstellung und Verwaltung einer globalen Netzwerkarchitektur bei geringerer Komplexität reduzieren und so sowohl die Kosten für die Netzwerkinfrastruktur als auch die Betriebskosten senken.
-
Umsetzung
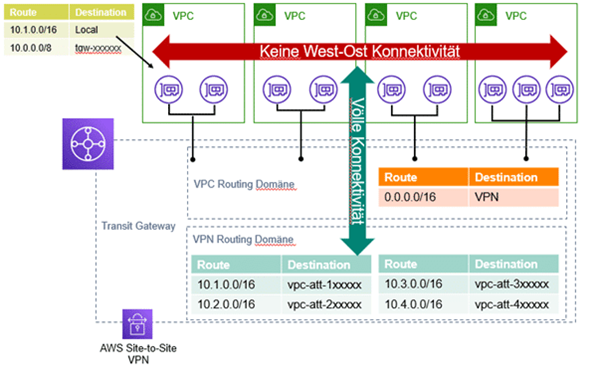
Da in diesem Fall das Hauptziel darin besteht, den Datenverkehr von den VPCs zu trennen und sicherzustellen, dass externe Unternehmen, die sich über VPN verbinden, nur auf die jeweiligen Workloads in ihrer VPC zugreifen können, besteht die Architektur, für deren Implementierung wir uns entschieden haben, aus der Verwendung von zwei verschiedenen Routing-Tabellen: einer für das VPN, die nur die Routen zu den relevanten VPCs zulässt und den Zugriff auf das lokale Netzwerk einschränkt, und einer für die VPCs, die sicherstellt, dass keine Verbindung zwischen Konten und VPCs besteht, und nur Nord-Süd-Datenverkehr (VPC-VPN und zurück) zulässt.

Resultate & Mehrwert
Vorteil 1
Einer der wichtigsten Vorteile dieser Implementierung ist die Vereinfachung der Netzwerkkonnektivität: Anstelle mehrerer VPN-Verbindungen für jedes der Konten/VPCs verwenden wir nur ein einziges VPN, das mit dem Transit Gateway verbunden ist, und verwalten den gesamten Datenverkehr über das Transit Gateway.
Vorteil 2
Isolation ist der Schlüssel zur Gewährleistung der Sicherheit, insbesondere bei der Verbindung der Netzwerkinfrastruktur des Unternehmens mit externen/Drittanbieter-Rechenzentren. Durch die Verwendung des AWS Transit Gateway lässt sich das Netzwerk-Routing einfach in einer zentralen Routing-Tabelle steuern, wodurch ein besserer Überblick entsteht und die Sicherheitsrichtlinien leichter durchgesetzt und verwaltet werden können.
Vorteil 3
Da das Transit Gateway ein von AWS verwalteter Dienst ist, lässt es sich nahtlos in andere AWS-Tools wie CloudTrail, CloudWatch und IAM integrieren, was es für Betriebs- und Sicherheitsteams einfacher macht, die Bereitstellungen zu überwachen und zu automatisieren. Mit IAM können Sie AWS-Benutzer und -Gruppen erstellen und verwalten sowie Berechtigungen nutzen, um deren Zugriff auf das AWS Transit Gateway zu gewähren oder zu verweigern. AWS Transit Gateway stellt Statistiken und Protokolle bereit, die dann von Diensten wie Amazon CloudWatch und Amazon VPC Flow Logs genutzt werden. Mit Amazon CloudWatch können Sie die Bandbreitennutzung zwischen Amazon VPCs und einer VPN-Verbindung sowie die Anzahl der Paketflüsse und Paketverluste abrufen. Sie können ausserdem Amazon VPC Flow Logs auf AWS Transit Gateway aktivieren, um Informationen über den über das AWS Transit Gateway geleiteten IP-Datenverkehr zu erfassen. Der AWS Transit Gateway Network Manager umfasst Ereignisse und Metriken zur Überwachung der Qualität Ihres globalen Netzwerks, sowohl in AWS als auch vor Ort. Ereigniswarnungen geben Änderungen in der Topologie, im Routing und im Verbindungsstatus an. Nutzungsmetriken liefern Informationen zu aktiven/inaktiven Verbindungen, ein- und ausgehenden Bytes, ein- und ausgehenden Paketen sowie verworfenen Paketen.
Fazit
Transit Gateway ist der Schlüssel für Konnektivitätsszenarien mit mehreren Konten und mehreren VPCs. Es vereinfacht die Konnektivität in komplexen Netzwerken und bietet eine überlegene Verwaltbarkeit, Skalierbarkeit und Sicherheit im Vergleich zu anderen Lösungen. In modernen IT-Umgebungen, in denen Automatisierung entscheidend ist, identifiziert der Network Manager nach der Registrierung bestehender AWS Transit Gateways automatisch die Site-to-Site-VPN-Verbindungen und die damit verbundenen Ressourcen vor Ort. Die SD-WAN-Konsolen von Anbietern, die AWS Transit Gateway integriert haben, wie Cisco, Aruba, Silver Peak oder Aviatrix, richten neue AWS Site-to-Site-VPN-Verbindungen automatisch im Transit Gateway Network Manager ein und automatisieren die Definition Ihres lokalen Netzwerks im Transit Gateway Network Manager. Sie können Ihr lokales Netzwerk auch manuell im Transit Gateway Network Manager definieren
SBB AG
Die SBB ist die staatliche Eisenbahngesellschaft der Schweiz. Mit mehr als 300 Millionen Fahrgästen pro Jahr und einer Gleisinfrastruktur von über 3.000 km ist sie weltweit für die Qualität ihrer Dienstleistungen und ihre Pünktlichkeit bekannt. Bereits heute bezieht die SBB für Innovationsprojekte Public-Cloud-Dienste von AWS. Die SBB möchte schrittweise weitere Workloads in die Public Cloud verlagern.
Technologie-Partner

