Normativa sull’IA: quali sono i requisiti rilevanti per le aziende svizzere?
I requisiti normativi in materia di intelligenza artificiale (IA) sono in continua evoluzione. Molti articoli specialistici e webinar si concentrano sull’EU AI Act. Per le imprese svizzere, tuttavia, spesso non è chiaro quali di questi requisiti siano effettivamente applicabili al loro caso.
È quindi importante adottare un approccio differenziato. Le aziende svizzere non sono in linea di principio esentate dall’EU AI Act, né sono tenute ad attuare automaticamente tutti i requisiti. È determinante quali sistemi di IA vengono impiegati, come vengono utilizzati e in quali mercati opera l’azienda.
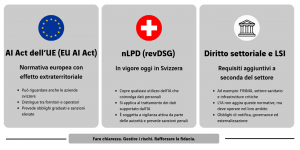
Per una valutazione approfondita occorre tenere conto di tre livelli normativi:
- Diritto europeo con effetto extraterritoriale
- Diritto svizzero vigente
- Requisiti normativi specifici del settore
È opportuno affrontare tempestivamente tali requisiti, poiché le applicazioni di IA sono già in uso in molte aziende. Non sempre vi è piena trasparenza su quali sistemi vengano utilizzati e quali requisiti normativi siano ad essi associati.
Il rapporto «Cost of a Data Breach Report 2025» di IBM mostra che in un’azienda su cinque tra quelle esaminate, in cui si è verificata una violazione dei dati, ha avuto un ruolo la cosiddetta «IA ombra». Allo stesso tempo, il 63% delle aziende interessate non disponeva di una politica di governance dell’IA. Un’analisi di Cyberhaven mostra inoltre che ormai circa un terzo dei dati inseriti dai collaboratori negli strumenti di IA è da considerarsi sensibile.
Questi sviluppi evidenziano quanto sia importante registrare sistematicamente l’utilizzo dell’IA in azienda e inquadrarlo dal punto di vista normativo.
Livello 1: Legge dell’UE sull’IA – rilevante anche per le imprese svizzere
L’EU AI Act è uno dei quadri normativi più completi in materia di intelligenza artificiale. Il suo ambito di applicazione non si limita esclusivamente alle imprese con sede nell’Unione europea.
Anche le imprese svizzere possono rientrare nell’ambito di applicazione dell’EU AI Act, ad esempio se immettono sul mercato dell’UE sistemi di IA o se i risultati di un sistema di IA vengono utilizzati all’interno dell’UE. Il fattore determinante non è quindi solo la sede dell’impresa, ma anche il posizionamento sul mercato e l’utilizzo concreto dei sistemi.
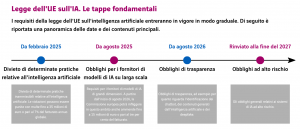
Quali obblighi si applicano e a partire da quando?
I requisiti dell’EU AI Act entreranno in vigore in modo graduale. La seguente panoramica illustra le tappe fondamentali.
Fornitori o gestori: quale ruolo ha la vostra azienda?
Ai fini della classificazione normativa, è fondamentale la distinzione tra fornitori (provider) e gestori (deployer).
I fornitori sviluppano sistemi di IA o li immettono sul mercato a proprio nome. I gestori, invece, utilizzano sistemi di IA esistenti nell’ambito della loro attività commerciale.
I requisiti normativi più ampi riguardano fondamentalmente i fornitori. Tra questi figurano, tra l’altro:
- Gestione dei rischi
- Documentazione tecnica
- Valutazioni di conformità
- Sistemi di gestione della qualità
Le aziende che utilizzano, ad esempio, Microsoft Copilot o le funzioni di IA di un software acquistato, sono generalmente considerate operatori. Per loro valgono, in linea di principio, requisiti meno estesi.
Tra questi figurano in particolare l’utilizzo dei sistemi secondo la destinazione d’uso, il rispetto delle istruzioni del produttore e un’adeguata supervisione umana. Nel caso di IA ad alto rischio possono aggiungersi ulteriori obblighi per gli operatori, ad esempio il monitoraggio dei sistemi o, se del caso, una valutazione d’impatto sui diritti fondamentali.
È tuttavia importante tenere presente che il ruolo normativo può cambiare. Se un sistema di IA viene modificato in modo sostanziale o ridistribuito con il proprio nome, un gestore può diventare giuridicamente un fornitore e assumersi così ulteriori obblighi.
Requisiti normativi lungo la catena di fornitura
Anche le aziende senza attività di mercato dirette nell’UE possono trovarsi indirettamente a dover far fronte ai requisiti dell’AI Act.
Ciò avviene, ad esempio, quando i clienti europei sono essi stessi soggetti all’AI Act e trasmettono i relativi requisiti ai propri fornitori. Tali prescrizioni possono essere parte integrante di contratti, questionari di sicurezza o audit.
Per le PMI svizzere questo è un aspetto particolarmente rilevante, poiché i requisiti normativi possono così acquisire importanza anche indipendentemente da un obbligo legale diretto.
Regolamentazione basata sul rischio e applicazioni ad alto rischio
L’AI Act dell’UE distingue tra diversi livelli di rischio. Gran parte dell’utilizzo aziendale dell’IA rientra in categorie di rischio inferiori. Requisiti di conformità più estesi sorgono in particolare nel caso di applicazioni ad alto rischio.
Tra queste rientrano, ad esempio, i sistemi di IA nei seguenti settori:
- Selezione del personale
- Concessione di crediti
- Infrastrutture critiche
- Istruzione
Merita particolare attenzione l’impiego dell’IA nella gestione delle risorse umane. Se vengono utilizzati sistemi per la preselezione delle candidature, l’analisi dei curriculum vitae o la valutazione dei candidati, questi possono essere classificati come applicazioni ad alto rischio. Allo stesso tempo, in questo contesto vengono trattati dati personali che richiedono una protezione adeguata.
Le aziende dovrebbero quindi esaminare con particolare attenzione le proprie applicazioni di IA nel settore delle risorse umane.
Fino a settembre 2026 non era stata ancora comminata alcuna sanzione ai sensi dell’EU AI Act. Ciò è dovuto, tra l’altro, al fatto che i relativi poteri di applicazione sono stati attivati solo gradualmente. Indipendentemente da ciò, esistono già obblighi di registrazione e documentazione, il cui rispetto dovrebbe essere garantito tempestivamente.
Livello 2: La legge sulla protezione dei dati nella versione modificata è già in vigore
Mentre l’applicabilità dell’EU AI Act dipende da diversi fattori, la legge svizzera sulla protezione dei dati (revDSG) rivisitata è già direttamente rilevante per molte aziende.
La revDSG è in vigore da settembre 2023 e si applica anche alle applicazioni di IA che trattano dati personali. Tra questi figurano, ad esempio:
- Dati dei clienti
- Informazioni sui collaboratori
- Documenti di candidatura
- richieste di assistenza
Nel 2025 l’Incaricato federale della protezione dei dati e della trasparenza (IFPDT) ha espressamente confermato che la revLPD è applicabile ai trattamenti di dati basati sull’IA.
Allo stesso tempo, l’IFPDT ha chiarito che le applicazioni che ledono la tutela della personalità, ad esempio il riconoscimento facciale in tempo reale su larga scala o il social scoring, possono già essere vietate ai sensi del diritto vigente.
La protezione dei dati nelle applicazioni di IA nella pratica
Nel marzo 2025 è emerso chiaramente che la protezione dei dati è rilevante dal punto di vista normativo anche in relazione alle applicazioni di IA.
A seguito di un’indagine preliminare sulla piattaforma X, l’IFPDT ha ottenuto che gli utenti possano opporsi all’utilizzo dei propri contributi pubblici per l’addestramento dell’IA Grok. Il caso evidenzia che l’utilizzo dei dati per l’addestramento dell’IA è oggetto di verifiche in materia di protezione dei dati anche in Svizzera. Un altro esempio proviene dall’Australia. Nel marzo 2025, un collaboratore esterno di un’autorità ha caricato su ChatGPT una tabella contenente oltre 12’000 righe. Questa includeva, tra l’altro, nomi, indirizzi e, in alcuni casi, dati sanitari delle persone colpite da un’alluvione. È stato dimostrato che i dati di oltre 2’000 persone sono stati esposti.
Secondo il diritto svizzero, un incidente simile potrebbe riguardare diversi requisiti in materia di protezione dei dati, tra cui la liceità e la trasparenza del trattamento dei dati, nonché l’attuazione di misure di sicurezza adeguate.
L’esempio mostra perché le aziende necessitano di linee guida chiare per la gestione dei dati sensibili nelle applicazioni di IA.
La governance dell’IA è anche un compito dirigenziale
La responsabilità di un utilizzo dell’IA conforme alla protezione dei dati non dovrebbe ricadere esclusivamente sul reparto IT.
Il revDSG contiene disposizioni penali che possono essere rivolte contro persone fisiche. A seconda delle responsabilità, ciò può riguardare anche i dirigenti.
Inoltre, l’EU AI Act richiede espressamente, per le applicazioni ad alto rischio, una supervisione umana e strutture di governance adeguate.
Una governance efficace dell’IA richiede quindi responsabilità chiare, processi definiti e un adeguato coinvolgimento a livello dirigenziale. Un approccio strutturato alla governance, al rischio e alla conformità (GRC) aiuta le aziende a conciliare i requisiti normativi, la gestione dei rischi e le responsabilità interne.
Analogamente a quanto avviene per la sicurezza delle informazioni, si tratta di un compito che coinvolge l’intera azienda.
Livello 3: Requisiti specifici del settore e legge sulla sicurezza delle informazioni
Oltre all’EU AI Act e al revDSG, alle imprese svizzere possono essere applicati ulteriori requisiti specifici di settore.
Questi dipendono in particolare dal settore di attività e dalla classificazione normativa dell’impresa.
Ne sono un esempio:
- Settore finanziario: requisiti della FINMA, in particolare in materia di governance e esternalizzazioni.
- Infrastrutture critiche: disposizioni della Legge sulla sicurezza dell’informazione (LSI), compreso l’obbligo di segnalazione degli attacchi informatici all’Ufficio federale per la sicurezza informatica.
- Sanità, approvvigionamento energetico e pubblica amministrazione: ulteriori requisiti normativi e specifici del settore.
L’utilizzo dell’IA non sostituisce questi obblighi esistenti. Al contrario, le applicazioni di IA devono essere gestite nel rispetto dei rispettivi quadri normativi vigenti.
Ad esempio, una valutazione del merito creditizio supportata dall’IA rimane pur sempre una valutazione del merito creditizio. Allo stesso modo, un assistente basato sull’IA che elabora dati dei pazienti continua a essere soggetto ai relativi requisiti in materia di protezione dei dati.
Come si sta evolvendo la regolamentazione dell’IA in Svizzera?
Nel febbraio 2025 il Consiglio federale ha deciso di rinunciare a una regolamentazione autonoma e completa dell’IA.
La Svizzera persegue invece un approccio basato sulla Convenzione sull’IA del Consiglio d’Europa, firmata nel marzo 2025, nonché su adeguamenti mirati delle norme esistenti e specifiche di settore.
Per le imprese svizzere ciò significa che la valutazione normativa dell’IA non dovrebbe avvenire in modo isolato. Occorre piuttosto considerare congiuntamente gli obblighi legali esistenti e le eventuali prescrizioni aggiuntive.
Quali sono le ripercussioni della normativa sull’IA per le imprese svizzere?
Quando si affronta il tema della conformità in materia di IA, spesso l’attenzione si concentra sulle possibili multe e sanzioni legali. Per molte PMI svizzere, tuttavia, sono rilevanti anche le ripercussioni operative e commerciali.
In particolare, le imprese che non operano direttamente sul mercato dell’UE potrebbero essere meno colpite dalle ampie disposizioni sanzionatorie dell’AI Act dell’UE. Allo stesso tempo, possono derivare requisiti dalle relazioni con i clienti, dalle gare d’appalto o dagli obblighi in materia di protezione dei dati.
Tra le possibili sfide figurano, ad esempio:
- Gare d’appalto in cui vengono richieste prove relative alla governance dell’IA.
- Verifiche di sicurezza da parte dei clienti, in cui è necessario rispondere a domande sull’utilizzo dell’IA.
- Incidenti relativi alla protezione dei dati causati dall’uso improprio degli strumenti di IA.
- Perdita di fiducia qualora i dati sensibili dei clienti vengano trattati senza adeguate misure di protezione.
Una governance dell’IA trasparente non solo aiuta quindi le aziende a rispettare i requisiti normativi, ma può anche contribuire a soddisfare in modo più efficiente le esigenze dei clienti e a creare fiducia nell’uso responsabile dell’IA.
Dai requisiti normativi all’attuazione pratica
Il quadro normativo costituisce la base per un utilizzo responsabile dell’IA. Le aziende dovrebbero innanzitutto chiarire quali applicazioni di IA vengono utilizzate, quali dati vengono trattati e quali requisiti legali ne derivano.
Su questa base, è necessario valutare i rischi rilevanti e integrare misure di sicurezza e di governance adeguate nei processi esistenti. Un sistema di gestione della sicurezza delle informazioni (ISMS) secondo la norma ISO 27001 può fornire una base strutturata a tal fine. È fondamentale considerare i requisiti nel contesto aziendale specifico e stabilire le priorità delle misure in modo mirato.
AI Security Playbook: valutare e gestire i rischi dell’IA in modo strutturato
Come si possono attuare questi requisiti nella pratica?
Il nostro AI Security Playbook per i CIO e i CISO svizzeri illustra come le aziende possano garantire la trasparenza sui propri carichi di lavoro relativi all’IA, dare priorità ai rischi utilizzando una mappa termica dei rischi dell’IA (AI Risk Heatmap) e creare strutture di governance e sicurezza adeguate.
Scoprite come integrare sistematicamente la sicurezza dell’IA nella vostra organizzazione e gettare le basi per un utilizzo sicuro e responsabile dell’IA.
Il “AI Security Playbook” di Axians, rivolto ai CIO e ai CISO svizzeri, illustra come le aziende possano proteggere in modo strutturato i carichi di lavoro legati all’intelligenza artificiale e acquisire il controllo sui nuovi rischi.
Come Axians offre il proprio supporto
Con Axians verso un utilizzo sicuro dell’IA
Per le aziende, spesso la prima domanda che sorge è quali siano effettivamente i requisiti normativi rilevanti in materia di IA e quali misure concrete ne derivino.
Axians vi aiuta a valutare sistematicamente il vostro impatto normativo e a fare chiarezza sui requisiti vigenti.
Insieme identifichiamo le soluzioni di IA utilizzate, analizziamo il trattamento dei dati personali e verifichiamo la rilevanza dell’EU AI Act, del revDSG e delle disposizioni specifiche del settore.
Su questa base sviluppiamo raccomandazioni operative orientate alla pratica, in linea con i requisiti e le condizioni quadro della vostra organizzazione.
Il nostro supporto può assumere diverse forme:
- Workshop
- Valutazioni delle lacune
- Verifiche di conformità
- Mandato CISO as a Service
Oltre alla valutazione normativa, vi affianchiamo anche nella creazione di una governance dell’IA praticabile. A tal fine, teniamo conto dei processi esistenti in materia di sicurezza, protezione dei dati e conformità, al fine di consentire un’integrazione il più efficiente possibile.
Volete sapere quali requisiti normativi sono rilevanti per la vostra azienda?
In un colloquio gratuito di 30 minuti chiariremo insieme quali requisiti possono essere rilevanti per la vostra organizzazione oggi e in futuro.
LAZAR JOVANOV
Information Security Consultant, Axians BNC