Réglementation en matière d’IA : quelles sont les exigences qui concernent les entreprises suisses ?
Les exigences réglementaires relatives à l’intelligence artificielle (IA) évoluent sans cesse. De nombreux articles spécialisés et webinaires se concentrent sur la loi européenne sur l’IA (EU AI Act). Pour les entreprises suisses, il reste toutefois souvent difficile de déterminer quelles sont les dispositions qui s’appliquent réellement à elles.
Il est donc important d’adopter une approche nuancée. Les entreprises suisses ne sont pas systématiquement exemptées de la loi européenne sur l’IA, mais elles ne sont pas non plus tenues de mettre en œuvre automatiquement l’ensemble des exigences. Ce qui est déterminant, ce sont les systèmes d’IA utilisés, la manière dont ils sont exploités et les marchés sur lesquels l’entreprise opère.
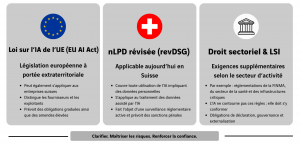
Pour une analyse approfondie, il convient de prendre en compte trois niveaux réglementaires : test
- Le droit européen à effet extraterritorial
- Le droit suisse en vigueur
- Exigences réglementaires spécifiques au secteur
Il est judicieux de se pencher dès maintenant sur ces exigences, car les applications d’IA sont déjà utilisées dans de nombreuses entreprises. Or, il n’y a pas toujours une transparence totale quant aux systèmes utilisés et aux exigences réglementaires qui y sont associées.
Le rapport « Cost of a Data Breach Report 2025″ d’IBM montre que, dans une entreprise sur cinq ayant subi une fuite de données, l’ »IA fantôme » a joué un rôle. Parallèlement, 63% des entreprises concernées ne disposaient d’aucune politique de gouvernance en matière d’IA. Une analyse réalisée par Cyberhaven montre en outre qu’environ un tiers des données saisies par les collaborateurs dans des outils d’IA sont désormais considérées comme sensibles.
Ces évolutions soulignent à quel point il est important de recenser systématiquement l’utilisation de l’IA au sein de l’entreprise et de la cadrer sur le plan réglementaire.
Niveau 1 : Loi européenne sur l’IA – également pertinente pour les entreprises suisses
Le règlement européen sur l’IA compte parmi les cadres réglementaires les plus complets en matière d’intelligence artificielle. Son champ d’application ne se limite pas aux entreprises établies dans l’Union européenne.
Les entreprises suisses peuvent également être soumises à l’EU AI Act, notamment lorsqu’elles mettent des systèmes d’IA sur le marché de l’Union européenne ou lorsque les résultats produits par un système d’IA sont utilisés au sein de l’UE. Ainsi, ce n’est pas uniquement le siège de l’entreprise qui est déterminant, mais aussi son positionnement sur le marché ainsi que l’utilisation concrète des systèmes.
Quelles obligations s’appliquent et à partir de quand?
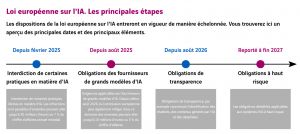
Les exigences de l’EU AI Act entrent en vigueur de manière progressive. L’aperçu suivant présente les principales échéances.
Fournisseur ou utilisateur : quel est le rôle de votre entreprise?
Pour déterminer le cadre réglementaire applicable, il est essentiel de distinguer les fournisseurs (providers) des utilisateurs ou exploitants (deployers).
Les fournisseurs développent des systèmes d’IA ou les commercialisent sous leur propre nom. Les utilisateurs, quant à eux, mettent en œuvre des systèmes d’IA existants dans le cadre de leurs activités.
Les exigences réglementaires les plus étendues concernent généralement les fournisseurs. Elles comprennent notamment :
- La gestion des risques
- La documentation technique
- Les évaluations de conformité
- Les systèmes de management de la qualité
Les entreprises qui utilisent, par exemple, Microsoft Copilot ou des fonctionnalités d’IA intégrées à un logiciel acquis auprès d’un fournisseur sont généralement considérées comme des utilisateurs. Elles sont en principe soumises à des obligations moins étendues.
Celles ci incluent notamment l’utilisation des systèmes conformément à leur finalité, le respect des instructions du fabricant ainsi qu’une supervision humaine appropriée. Dans le cas des systèmes d’IA à haut risque, des obligations supplémentaires peuvent s’appliquer, telles que la surveillance des systèmes ou, le cas échéant, la réalisation d’une évaluation d’impact sur les droits fondamentaux.
Il est toutefois important de noter que le rôle réglementaire peut évoluer. Lorsqu’un système d’IA est modifié de manière substantielle ou redistribué sous son propre nom, un utilisateur peut être juridiquement requalifié en fournisseur et assumer ainsi des obligations supplémentaires.
Exigences réglementaires tout au long de la chaîne d’approvisionnement
Même les entreprises qui n’exercent pas directement d’activités sur le marché de l’Union européenne peuvent être confrontées indirectement aux exigences de l’AI Act.
C’est notamment le cas lorsque des clients européens, eux mêmes soumis à l’AI Act, répercutent certaines exigences sur leurs fournisseurs. Ces exigences peuvent être intégrées dans des contrats, des questionnaires de sécurité ou des audits.
Pour les PME suisses, il s’agit d’un aspect particulièrement important, car ces exigences réglementaires peuvent gagner en importance même en l’absence d’une obligation légale directe.
Réglementation fondée sur les risques et applications à haut risque
L’EU AI Act distingue plusieurs niveaux de risque. Une grande partie des usages de l’IA en entreprise relève de catégories de risque moins élevées. Les exigences de conformité les plus importantes concernent principalement les applications à haut risque.
Parmi celles ci figurent notamment les systèmes d’IA utilisés dans les domaines suivants :
- Le recrutement
- L’octroi de crédits
- Les infrastructures critiques
- L’éducation
L’utilisation de l’IA dans les ressources humaines mérite une attention particulière. Les systèmes utilisés pour la présélection des candidatures, l’analyse des curriculum vitae ou l’évaluation des candidates et candidats peuvent être considérés comme des applications à haut risque. Ces traitements impliquent également l’utilisation de données personnelles nécessitant un niveau de protection adéquat.
Les entreprises devraient donc examiner avec attention leurs applications d’IA, en particulier dans le domaine des ressources humaines.
En septembre 2026, aucune amende n’avait encore été prononcée sur la base de l’EU AI Act. Cela s’explique notamment par le fait que les pouvoirs de contrôle et de sanction ont été activés progressivement. Indépendamment de cet élément, des obligations en matière d’enregistrement et de documentation existent déjà et leur respect devrait être garanti le plus tôt possible.
Niveau 2 : La loi fédérale révisée sur la protection des données s’applique déjà aujourd’hui
Alors que l’applicabilité de l’EU AI Act dépend de différents facteurs, la loi fédérale révisée sur la protection des données (nLPD) est déjà directement pertinente pour de nombreuses entreprises.
La nLPD est entrée en vigueur en septembre 2023 et s’applique également aux applications d’IA qui traitent des données personnelles. Cela inclut notamment :
- Les données clients
- Les informations relatives aux collaborateurs
- Les dossiers de candidature
- Les demandes d’assistance et de support
En 2025, le Préposé fédéral à la protection des données et à la transparence (PFPDT) a expressément confirmé que la nLPD s’applique aux traitements de données reposant sur l’intelligence artificielle.
Le PFPDT a également précisé que certaines applications susceptibles de porter atteinte à la personnalité, telles que la reconnaissance faciale en temps réel à grande échelle ou les systèmes de notation sociale, peuvent déjà être considérées comme illicites au regard du droit en vigueur.
Protection des données et applications d’IA en pratique
L’importance de la protection des données dans le contexte des applications d’IA s’est également illustrée sur le plan réglementaire en mars 2025.
À la suite d’un examen préliminaire de la plateforme X, le PFPDT a obtenu que les utilisatrices et utilisateurs puissent s’opposer à l’utilisation de leurs publications publiques pour l’entraînement de l’IA Grok. Cette affaire démontre que l’utilisation de données à des fins d’entraînement de modèles d’IA fait également l’objet d’un examen au regard de la protection des données en Suisse.
Un autre exemple provient d’Australie. En mars 2025, un collaborateur externe d’une administration a téléchargé dans ChatGPT un tableau contenant plus de 12 000 lignes de données. Celui-ci comprenait notamment des noms, des adresses et, dans certains cas, des données relatives à la santé de personnes touchées par des inondations. Plus de 2 000 personnes ont été affectées par une exposition avérée de leurs données.
Selon le droit suisse, un incident comparable pourrait concerner plusieurs exigences en matière de protection des données, notamment la licéité et la transparence du traitement des données ainsi que la mise en œuvre de mesures de sécurité appropriées.
Cet exemple montre pourquoi les entreprises doivent disposer de règles claires concernant le traitement des données sensibles dans les applications d’IA.
La gouvernance de l’IA est également une responsabilité de direction
La responsabilité d’une utilisation de l’IA conforme à la protection des données ne devrait pas reposer exclusivement sur le service informatique.
La nLPD contient des dispositions pénales pouvant viser des personnes physiques. Selon les responsabilités attribuées, des cadres dirigeants peuvent également être concernés.
Par ailleurs, l’EU AI Act exige explicitement une supervision humaine ainsi que des structures de gouvernance adaptées pour les applications d’IA à haut risque.
Une gouvernance efficace de l’IA nécessite donc des responsabilités clairement définies, des processus structurés et un ancrage approprié au niveau de la direction.
Une approche structurée de type Gouvernance, Risques et Conformité (GRC) aide les entreprises à relier les exigences réglementaires, la gestion des risques et les responsabilités internes.
À l’instar de la sécurité de l’information, il s’agit d’une responsabilité qui concerne l’ensemble de l’organisation.
Niveau 3 : Exigences sectorielles et loi sur la sécurité de l’information
Outre l’EU AI Act et la loi fédérale révisée sur la protection des données (nLPD), des exigences supplémentaires peuvent s’appliquer aux entreprises suisses selon leur secteur d’activité.
Celles-ci dépendent notamment du domaine d’activité et du cadre réglementaire auquel l’entreprise est soumise.
Par exemple :
- Secteur financier: exigences de la FINMA, notamment en matière de gouvernance et d’externalisation.
- Infrastructures critiques: exigences de la loi sur la sécurité de l’information (LSI), y compris l’obligation de notifier les cyberattaques à l’Office fédéral de la cybersécurité.
- Santé, approvisionnement énergétique et administration publique: exigences réglementaires et sectorielles supplémentaires.
L’utilisation de l’intelligence artificielle ne remplace pas ces obligations existantes. Les applications d’IA doivent au contraire être exploitées dans le respect des cadres réglementaires applicables.
Ainsi, une analyse de crédit assistée par l’IA reste soumise aux règles applicables aux activités de crédit. De même, un assistant d’IA qui traite des données de patients demeure soumis aux exigences correspondantes en matière de protection des données.
Comment évolue la réglementation de l’IA en Suisse ?
En février 2025, le Conseil fédéral a décidé de renoncer à l’introduction d’une réglementation spécifique et globale de l’IA.
La Suisse privilégie désormais une approche fondée sur la Convention du Conseil de l’Europe sur l’intelligence artificielle, signée en mars 2025, ainsi que sur des adaptations ciblées des réglementations existantes et des prescriptions sectorielles.
Pour les entreprises suisses, cela signifie que l’évaluation réglementaire de l’IA ne doit pas être réalisée de manière isolée. Les obligations légales existantes ainsi que les éventuelles exigences complémentaires doivent être examinées de manière globale.
Quel impact la réglementation de l’IA a-t-elle sur les entreprises suisses?
Lorsque l’on aborde la conformité en matière d’intelligence artificielle, l’attention se porte souvent sur les amendes et les sanctions légales. Pour de nombreuses PME suisses, les conséquences opérationnelles et commerciales sont toutefois tout aussi importantes.
Les entreprises qui n’exercent pas directement d’activités sur le marché de l’Union européenne sont parfois moins concernées par les dispositions de sanction les plus strictes de l’EU AI Act. Elles peuvent néanmoins être confrontées à des exigences découlant de leurs relations clients, d’appels d’offres ou d’obligations liées à la protection des données.
Parmi les défis possibles figurent notamment :
- Les appels d’offres exigeant des preuves de gouvernance de l’IA.
- Les contrôles de sécurité réalisés par des clients nécessitant des réponses concernant l’utilisation de l’IA.
- Les incidents de protection des données résultant d’une utilisation inappropriée d’outils d’IA.
- La perte de confiance lorsque des données clients sensibles sont traitées sans mesures de protection adéquates.
Une gouvernance de l’IA claire et documentée permet donc non seulement de répondre aux exigences réglementaires, mais aussi de satisfaire plus efficacement aux attentes des clients et de renforcer la confiance dans une utilisation responsable de l’intelligence artificielle.
Des exigences réglementaires à la mise en œuvre pratique
L’identification des exigences réglementaires constitue la base d’une utilisation responsable de l’IA. Les entreprises devraient d’abord déterminer quelles applications d’IA sont utilisées, quelles données sont traitées et quelles obligations légales en découlent.
Dans un second temps, il convient d’évaluer les risques pertinents et d’intégrer des mesures de sécurité et de gouvernance appropriées dans les processus existants. Un système de management de la sécurité de l’information (SMSI) conforme à la norme ISO 27001 peut fournir un cadre structuré à cet effet.
L’essentiel est d’analyser ces exigences dans le contexte spécifique de l’entreprise et de définir les priorités de manière ciblée.
AI Security Playbook : évaluer et maîtriser les risques liés à l’IA de manière structurée
omment traduire ces exigences dans la pratique ?
Notre AI Security Playbook pour les CIO et CISO suisses montre comment les entreprises peuvent obtenir une visibilité sur leurs charges de travail liées à l’IA, prioriser les risques grâce à une cartographie des risques IA et mettre en place des structures de gouvernance et de sécurité adaptées.
Découvrez comment intégrer la sécurité de l’IA de manière systématique dans votre organisation et établir les bases d’une utilisation sûre et responsable de l’intelligence artificielle.
Comment les entreprises peuvent sécuriser de manière structurée leurs charges de travail liées à l’IA et reprendre le contrôle sur les nouveaux risques est présenté dans le AI Security Playbook for Swiss CIOs & CISOs d’Axians
Comment Axians accompagne
Avec Axians vers une utilisation sécurisée de l’IA
Pour de nombreuses entreprises, la première question est de savoir quelles exigences réglementaires liées à l’intelligence artificielle sont réellement pertinentes et quelles mesures concrètes doivent en découler.
Axians vous accompagne dans l’évaluation systématique de votre exposition réglementaire afin de clarifier les exigences applicables à votre organisation.
Ensemble, nous identifions les solutions d’IA utilisées, analysons le traitement des données personnelles et évaluons la pertinence de l’EU AI Act, de la loi fédérale révisée sur la protection des données (nLPD) ainsi que des exigences sectorielles spécifiques.
Sur cette base, nous élaborons des recommandations pragmatiques adaptées aux besoins et au contexte de votre organisation.
Notre accompagnement peut prendre différentes formes :
- Workshops
- Gap Assessments
- Compliance-Checks
- Mandats CISO as a Service
Au-delà de l’analyse réglementaire, nous vous accompagnons également dans la mise en place d’une gouvernance de l’IA pragmatique et adaptée à votre réalité. Nous tenons compte des processus existants en matière de sécurité, de protection des données et de conformité afin de favoriser une intégration efficace.
Vous souhaitez savoir quelles exigences réglementaires sont pertinentes pour votre entreprise?
Lors d’un entretien gratuit de 30 minutes, nous évaluons ensemble quelles exigences actuelles et futures pourraient concerner votre organisation.
LAZAR JOVANOV
Information Security Consultant, Axians BNC