KI-Regulierung: Welche Anforderungen sind für Schweizer Unternehmen relevant?
Die regulatorischen Anforderungen an künstliche Intelligenz (KI) entwickeln sich laufend weiter. Viele Fachartikel und Webinare konzentrieren sich dabei auf den EU AI Act. Für Schweizer Unternehmen bleibt jedoch häufig unklar, welche dieser Vorgaben für sie tatsächlich gelten.
Dabei ist eine differenzierte Betrachtung wichtig. Weder sind Schweizer Unternehmen grundsätzlich vom EU AI Act ausgenommen, noch müssen sie automatisch sämtliche Anforderungen umsetzen. Entscheidend ist, welche KI-Systeme eingesetzt werden, wie diese genutzt werden und in welchen Märkten das Unternehmen tätig ist.
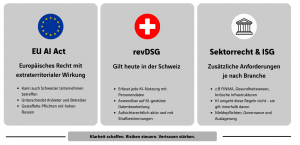
Für eine fundierte Einordnung sollten drei regulatorische Ebenen berücksichtigt werden:
- Europäisches Recht mit extraterritorialer Wirkung
- Geltendes Schweizer Recht
- Branchenspezifische regulatorische Anforderungen
Eine frühzeitige Auseinandersetzung mit diesen Vorgaben ist sinnvoll, da KI-Anwendungen bereits in vielen Unternehmen zum Einsatz kommen. Nicht immer besteht dabei vollständige Transparenz darüber, welche Systeme genutzt werden und welche regulatorischen Anforderungen damit verbunden sind.
Der Cost of a Data Breach Report 2025 von IBM zeigt, dass bei jedem fünften untersuchten Unternehmen mit einer Datenpanne sogenannte Schatten-KI eine Rolle spielte. Gleichzeitig verfügten 63 Prozent der betroffenen Unternehmen über keine KI-Governance-Richtlinie. Eine Auswertung von Cyberhaven zeigt zudem, dass inzwischen rund ein Drittel der Daten, die Mitarbeitende in KI-Werkzeuge eingeben, als sensibel einzustufen ist.
Diese Entwicklungen verdeutlichen, wie wichtig es ist, den Einsatz von KI im Unternehmen systematisch zu erfassen und regulatorisch einzuordnen.
Ebene 1: EU AI Act – auch für Schweizer Unternehmen relevant
Der EU AI Act gehört zu den umfassendsten regulatorischen Rahmenwerken für künstliche Intelligenz. Sein Anwendungsbereich beschränkt sich nicht ausschliesslich auf Unternehmen mit Sitz in der Europäischen Union.
Auch Schweizer Unternehmen können unter den EU AI Act fallen, beispielsweise wenn sie KI-Systeme auf dem EU-Markt in Verkehr bringen oder wenn die Ergebnisse eines KI-Systems innerhalb der EU verwendet werden. Entscheidend ist somit nicht allein der Unternehmenssitz, sondern auch die Marktpositionierung und die konkrete Nutzung der Systeme.
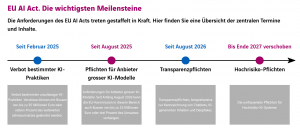
Welche Pflichten gelten ab wann?
Die Anforderungen des EU AI Acts treten gestaffelt in Kraft. Die folgende Übersicht zeigt die wichtigsten Meilensteine.
Anbieter oder Betreiber: Welche Rolle hat Ihr Unternehmen?
Für die regulatorische Einordnung ist die Unterscheidung zwischen Anbietern (Provider) und Betreibern (Deployer) zentral.
Anbieter entwickeln KI-Systeme oder bringen diese unter eigenem Namen auf den Markt. Betreiber hingegen setzen bestehende KI-Systeme im Rahmen ihrer Geschäftstätigkeit ein.
Die umfangreichsten regulatorischen Anforderungen betreffen grundsätzlich die Anbieter. Dazu gehören unter anderem:
- Risikomanagement
- Technische Dokumentation
- Konformitätsbewertungen
- Qualitätsmanagementsysteme
Unternehmen, die beispielsweise Microsoft Copilot oder KI-Funktionen einer eingekauften Software nutzen, gelten in der Regel als Betreiber. Für sie gelten grundsätzlich weniger umfangreiche Anforderungen.
Dazu zählen insbesondere die bestimmungsgemässe Nutzung der Systeme, die Berücksichtigung der Herstelleranweisungen sowie eine angemessene menschliche Aufsicht. Bei Hochrisiko-KI können zusätzliche Betreiberpflichten hinzukommen, beispielsweise die Überwachung der Systeme oder gegebenenfalls eine Grundrechts-Folgenabschätzung.
Wichtig ist jedoch, dass sich die regulatorische Rolle verändern kann. Wird ein KI-System wesentlich verändert oder unter eigenem Namen weiterverbreitet, kann ein Betreiber rechtlich zum Anbieter werden und damit zusätzliche Verpflichtungen übernehmen.
Regulatorische Anforderungen entlang der Lieferkette
Auch Unternehmen ohne direkte Marktaktivitäten in der EU können indirekt mit den Anforderungen des AI Acts konfrontiert werden.
Dies ist beispielsweise der Fall, wenn europäische Kunden selbst dem AI Act unterliegen und entsprechende Anforderungen an ihre Zulieferer weitergeben. Solche Vorgaben können Bestandteil von Verträgen, Sicherheitsfragebögen oder Audits sein.
Für Schweizer KMU ist dies ein besonders relevanter Aspekt, da regulatorische Anforderungen dadurch auch unabhängig von einer unmittelbaren gesetzlichen Verpflichtung an Bedeutung gewinnen können.
Risikobasierte Regulierung und Hochrisiko-Anwendungen
Der EU AI Act unterscheidet zwischen verschiedenen Risikostufen. Ein grosser Teil der betrieblichen KI-Nutzung fällt in niedrigere Risikokategorien. Umfangreichere Compliance-Anforderungen entstehen insbesondere bei Hochrisiko-Anwendungen.
Dazu gehören beispielsweise KI-Systeme in folgenden Bereichen:
- Personalauswahl
- Kreditvergabe
- Kritische Infrastrukturen
- Bildung
Besondere Aufmerksamkeit verdient dabei der Einsatz von KI im Personalwesen. Werden Systeme zur Vorsortierung von Bewerbungen, zur Analyse von Lebensläufen oder zur Bewertung von Kandidatinnen und Kandidaten eingesetzt, können diese als Hochrisiko-Anwendungen eingestuft werden. Gleichzeitig werden dabei Personendaten verarbeitet, die einen angemessenen Schutz erfordern.
Unternehmen sollten deshalb insbesondere ihre KI-Anwendungen im HR-Bereich sorgfältig prüfen.
Bis September 2026 wurde noch keine Busse nach dem EU AI Act ausgesprochen. Dies ist unter anderem darauf zurückzuführen, dass entsprechende Durchsetzungsbefugnisse erst schrittweise aktiviert wurden. Unabhängig davon bestehen bereits Registrierungs- und Dokumentationspflichten, deren Einhaltung frühzeitig sichergestellt werden sollte.
Ebene 2: Das revidierte Datenschutzgesetz gilt bereits heute
Während die Anwendbarkeit des EU AI Acts von verschiedenen Faktoren abhängt, ist das revidierte Schweizer Datenschutzgesetz (revDSG) für viele Unternehmen bereits unmittelbar relevant.
Das revDSG ist seit September 2023 in Kraft und gilt auch für KI-Anwendungen, mit denen Personendaten bearbeitet werden. Dazu gehören beispielsweise:
- Kundendaten
- Mitarbeiterinformationen
- Bewerbungsunterlagen
- Supportanfragen
Der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) hat 2025 ausdrücklich bestätigt, dass das revDSG auf KI-gestützte Datenbearbeitungen anwendbar ist.
Gleichzeitig stellte der EDÖB klar, dass Anwendungen, die den Persönlichkeitsschutz beeinträchtigen, beispielsweise flächendeckende Echtzeit-Gesichtserkennung oder Social Scoring, bereits nach geltendem Recht unzulässig sein können.
Datenschutz bei KI-Anwendungen in der Praxis
Dass der Datenschutz auch im Zusammenhang mit KI-Anwendungen aufsichtsrechtlich relevant ist, zeigte sich im März 2025.
Nach einer Vorabklärung zur Plattform X erreichte der EDÖB, dass Nutzerinnen und Nutzer der Verwendung ihrer öffentlichen Beiträge für das Training der KI Grok widersprechen können. Der Fall verdeutlicht, dass die Nutzung von Daten für KI-Trainings auch in der Schweiz Gegenstand datenschutzrechtlicher Prüfungen ist. Ein weiteres Beispiel stammt aus Australien. Im März 2025 lud ein externer Mitarbeiter einer Behörde eine Tabelle mit mehr als 12’000 Zeilen in ChatGPT hoch. Diese enthielt unter anderem Namen, Adressen und teilweise Gesundheitsdaten von Betroffenen einer Überschwemmung. Bei mehr als 2’000 Personen wurden Daten nachweislich exponiert.
Nach Schweizer Recht könnte ein vergleichbarer Vorfall mehrere datenschutzrechtliche Anforderungen betreffen, darunter die Rechtmässigkeit und Transparenz der Datenbearbeitung sowie die Umsetzung angemessener Sicherheitsmassnahmen.
Das Beispiel zeigt, weshalb Unternehmen klare Vorgaben für den Umgang mit sensiblen Daten in KI-Anwendungen benötigen.
KI-Governance ist auch eine Führungsaufgabe
Die Verantwortung für eine datenschutzkonforme Nutzung von KI sollte nicht ausschliesslich bei der IT-Abteilung liegen.
Das revDSG enthält Strafbestimmungen, die sich gegen natürliche Personen richten können. Je nach Verantwortlichkeit können dadurch auch Führungspersonen betroffen sein.
Darüber hinaus verlangt der EU AI Act bei Hochrisiko-Anwendungen ausdrücklich menschliche Aufsicht und entsprechende Governance-Strukturen.
Eine wirksame KI-Governance erfordert deshalb klare Verantwortlichkeiten, definierte Prozesse und eine angemessene Verankerung auf Führungsebene. Ein strukturierter Governance-, Risk- und Compliance-Ansatz (GRC) unterstützt Unternehmen dabei, regulatorische Anforderungen, Risikomanagement und interne Verantwortlichkeiten miteinander zu verbinden.
Ähnlich wie bei der Informationssicherheit handelt es sich um eine unternehmensweite Aufgabe.
Ebene 3: Branchenspezifische Vorgaben und Informationssicherheitsgesetz
Neben dem EU AI Act und dem revDSG können für Schweizer Unternehmen zusätzliche branchenspezifische Anforderungen gelten.
Diese hängen insbesondere vom Tätigkeitsbereich und der regulatorischen Einordnung des Unternehmens ab.
Beispiele dafür sind:
- Finanzsektor: Anforderungen der FINMA, insbesondere in Bezug auf Governance und Auslagerungen.
- Kritische Infrastrukturen: Vorgaben des Informationssicherheitsgesetzes (ISG), einschliesslich der Meldepflicht für Cyberangriffe gegenüber dem Bundesamt für Cybersicherheit.
- Gesundheitswesen, Energieversorgung und öffentliche Verwaltung: Zusätzliche regulatorische und branchenspezifische Anforderungen.
Der Einsatz von KI ersetzt diese bestehenden Verpflichtungen nicht. Vielmehr müssen KI-Anwendungen innerhalb der jeweils geltenden regulatorischen Rahmenbedingungen betrieben werden.
So bleibt beispielsweise eine KI-gestützte Kreditprüfung eine Kreditprüfung. Ebenso unterliegt ein KI-Assistent, der Patientendaten verarbeitet, weiterhin den entsprechenden Datenschutzanforderungen.
Wie entwickelt sich die KI-Regulierung in der Schweiz?
Der Bundesrat entschied im Februar 2025, auf eine umfassende eigenständige KI-Regulierung zu verzichten.
Stattdessen verfolgt die Schweiz einen Ansatz, der auf der KI-Konvention des Europarats, die im März 2025 unterzeichnet wurde, sowie auf gezielten Anpassungen bestehender und branchenspezifischer Vorschriften basiert.
Für Schweizer Unternehmen bedeutet dies, dass die regulatorische Bewertung von KI nicht isoliert erfolgen sollte. Vielmehr müssen bestehende gesetzliche Verpflichtungen und mögliche zusätzliche Anforderungen gemeinsam betrachtet werden.
Welche Auswirkungen hat die KI-Regulierung auf Schweizer Unternehmen?
Bei der Auseinandersetzung mit KI-Compliance stehen häufig mögliche Bussen und gesetzliche Sanktionen im Vordergrund. Für viele Schweizer KMU sind jedoch auch die operativen und geschäftlichen Auswirkungen relevant.
Insbesondere Unternehmen ohne direkte EU-Marktaktivitäten sind möglicherweise weniger stark von den umfangreichen Sanktionsbestimmungen des EU AI Acts betroffen. Gleichzeitig können sich Anforderungen aus Kundenbeziehungen, Ausschreibungen oder Datenschutzverpflichtungen ergeben.
Mögliche Herausforderungen sind beispielsweise:
- Ausschreibungen, bei denen Nachweise zur KI-Governance verlangt werden.
- Sicherheitsüberprüfungen durch Kunden, bei denen Fragen zur KI-Nutzung beantwortet werden müssen.
- Datenschutzvorfälle durch den unsachgemässen Einsatz von KI-Werkzeugen.
- Vertrauensverlust, wenn sensible Kundendaten ohne angemessene Schutzmassnahmen verarbeitet werden.
Eine nachvollziehbare KI-Governance unterstützt Unternehmen deshalb nicht nur bei der Einhaltung regulatorischer Anforderungen. Sie kann auch dazu beitragen, Kundenanforderungen effizienter zu erfüllen und Vertrauen in den verantwortungsvollen Einsatz von KI zu schaffen.
Von regulatorischen Anforderungen zur praktischen Umsetzung
Die regulatorische Einordnung bildet die Grundlage für einen verantwortungsvollen Einsatz von KI. Unternehmen sollten zunächst klären, welche KI-Anwendungen eingesetzt werden, welche Daten dabei verarbeitet werden und welche gesetzlichen Anforderungen daraus entstehen.
Darauf aufbauend gilt es, relevante Risiken zu bewerten und geeignete Sicherheits- und Governance-Massnahmen in bestehende Prozesse zu integrieren. Ein Informationssicherheitsmanagementsystem (ISMS) nach ISO 27001 kann hierfür eine strukturierte Grundlage bieten.Entscheidend ist dabei, die Anforderungen im jeweiligen Unternehmenskontext zu betrachten und Massnahmen gezielt zu priorisieren.
AI Security Playbook: KI-Risiken strukturiert bewerten und steuern
Wie lassen sich diese Anforderungen in der Praxis umsetzen?
Unser AI Security Playbook für Schweizer CIOs & CISOs zeigt, wie Unternehmen Transparenz über ihre KI-Workloads schaffen, Risiken mithilfe einer AI Risk Heatmap priorisieren und geeignete Governance- und Sicherheitsstrukturen aufbauen können.
Erfahren Sie, wie Sie AI Security systematisch in Ihre Organisation integrieren und eine Grundlage für den sicheren und verantwortungsvollen Einsatz von KI schaffen.
Wie Unternehmen speziell KI-Workloads strukturiert absichern und Kontrolle über neue Risiken gewinnen, zeigt das AI Security Playbook für Schweizer CIOs & CISOs von Axians
Wie Axians unterstützt
Mit Axians zur sicheren KI-Nutzung
Für Unternehmen stellt sich häufig zunächst die Frage, welche regulatorischen Anforderungen im Zusammenhang mit KI tatsächlich relevant sind und welche konkreten Massnahmen daraus entstehen.
Axians unterstützt Sie dabei, Ihre regulatorische Betroffenheit systematisch zu bewerten und Klarheit über die geltenden Anforderungen zu schaffen.
Gemeinsam erfassen wir die eingesetzten KI-Lösungen, analysieren die Verarbeitung von Personendaten und prüfen die Relevanz des EU AI Acts, des revDSG sowie branchenspezifischer Vorgaben.
Auf dieser Grundlage entwickeln wir praxisorientierte Handlungsempfehlungen, die auf die Anforderungen und Rahmenbedingungen Ihrer Organisation abgestimmt sind.
Unsere Unterstützung kann in unterschiedlichen Formaten erfolgen:
- Workshops
- Gap Assessments
- Compliance-Checks
- CISO as a Service Mandate
Neben der regulatorischen Einordnung begleiten wir Sie auch beim Aufbau einer praktikablen KI-Governance. Dabei berücksichtigen wir bestehende Sicherheits-, Datenschutz- und Compliance-Prozesse, um eine möglichst effiziente Integration zu ermöglichen.
Sie möchten wissen, welche regulatorischen Anforderungen für Ihr Unternehmen relevant sind?
In einem kostenlosen 30-minütigen Gespräch klären wir gemeinsam, welche Anforderungen heute und künftig für Ihre Organisation von Bedeutung sein können.
LAZAR JOVANOV
Information Security Consultant, Axians BNC