Gli errori più comuni e le relative soluzioni per le aziende svizzere
Il Consiglio federale ha approvato alla fine del 2025 un rapporto sulla sovranità digitale, ponendo l’accento sulla capacità di agire, sul controllo e sulla gestione delle dipendenze critiche. Per le aziende svizzere, la questione non è più se adottare il cloud, ma come gestirlo in modo da mantenere nel tempo il controllo su responsabilità, sicurezza e costi.
Molte aziende svizzere confondono il go-live della propria piattaforma cloud con il vero obiettivo. Una volta completata la migrazione e messi in funzione tutti i workload, i benefici attesi spesso tardano a concretizzarsi: l’IT non si alleggerisce, la gestione operativa diventa sempre più complessa, i costi aumentano gradualmente e gli aspetti legati alla sicurezza e alla compliance vengono affrontati solo in un secondo momento. Al più tardi durante un audit o in caso di incidente, emerge ciò che è mancato: ruoli e responsabilità chiaramente definiti, processi affidabili e una governance efficace nella gestione quotidiana.
Questi errori ricorrenti si riscontrano indipendentemente dalla piattaforma o dal provider scelto:
-
Responsabilità poco chiare
-
I costi non fanno parte del processo operativo
-
La sicurezza viene implementata solo in un secondo momento
-
Monitoraggio senza una logica d’azione
-
Il ripristino è solo teorico
-
L’ambiente ibrido nasce senza una strategia precisa
-
Lift & Shift come scorciatoi
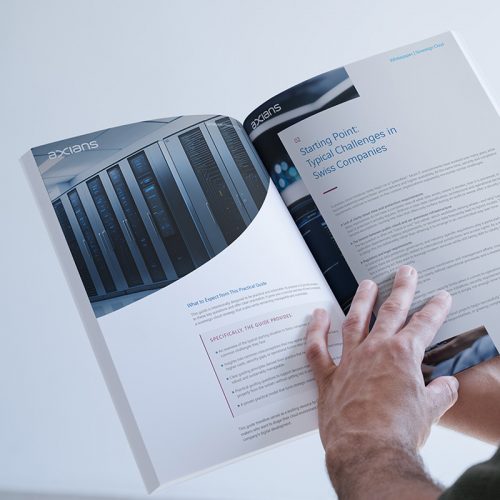
Il white paper “Cloud Sovrano” di Axians mostra come le aziende possano rendere la propria strategia cloud pronta per il futuro, soddisfare i requisiti normativi e, allo stesso tempo, ottenere maggiore flessibilità, sicurezza e libertà di azione.
Il modello operativo come fattore di successo: la chiave per valorizzare il cloud
La maggior parte dei problemi nasce dalla mancanza di regole chiare su come una piattaforma cloud debba essere gestita. Un modello operativo definisce queste responsabilità e garantisce coerenza nei seguenti ambiti:
Governance e responsabilità (modello di servizio, RACI, escalation)
- Chi è responsabile delle attività operative, delle modifiche, dei controlli di sicurezza e della gestione degli incidenti?
- Quali attività competono al provider, quali al partner e quali rimangono all’interno dell’azienda?
- Come vengono gestite le decisioni e le escalation in caso di crisi, con ruoli e referenti chiaramente definiti?
FinOps: il controllo dei costi come disciplina operativa
- Trasparenza dei costi (tagging e attribuzione, centri di costo, showback/chargeback)
- Regole per l’utilizzo e la scalabilità (budget, guardrail, processi di approvazione)
- Ottimizzazione continua (rightsizing, policy di storage e lifecycle management, prenotazioni di risorse e gestione delle licenze)
Sicurezza e compliance: integrate fin dalla progettazione e verificabili nel tempo
- IAM e controllo degli accessi (MFA, ruoli, principio del minimo privilegio, ricertificazioni periodiche)
- Logging, monitoraggio e controlli tracciabili
- Standard di configurazione e patch management, gestione delle vulnerabilità
- Evidenze di conformità: processi documentati, responsabilità chiaramente definite e implementazione verificabile
Monitoraggio, gestione degli incidenti e resilienza operativa (quando conta davvero)
- SLI/SLO e soglie ben definite per evitare una continua sovrabbondanza di alert
- Runbook e playbook operativi, ruoli per la gestione degli incidenti e canali di comunicazione definiti
- Backup e recovery con obiettivi chiari (RPO/RTO) e test di ripristino eseguiti regolarmente
Come Axians supporta le aziende
Dalla roadmap all’implementazione con Axians
Le aziende che desiderano applicare questo modello operativo al proprio ambiente cloud non hanno bisogno di un nuovo “piano cloud”, bensì di un quadro operativo chiaro. Il primo passo consiste nell’analizzare la situazione attuale, valutando dati, dipendenze e rischi. Su questa base viene definito un modello target che include governance, FinOps, sicurezza, monitoraggio e resilienza. Successivamente, le misure vengono implementate in modo graduale e il funzionamento dell’ambiente viene ottimizzato continuamente nel tempo.
È proprio in questo contesto che si colloca Axians: un partner che accompagna le aziende nella gestione strutturata degli ambienti cloud e ibridi, dall’analisi iniziale all’implementazione fino alla gestione operativa continuativa. Grazie alla propria esperienza nel mercato svizzero, Axians offre soluzioni Swiss Cloud e Managed IT, servizi di Managed Operation & Support e un approccio integrato alla sicurezza e al controllo dei costi.
ANDREAS WENGER
Presales Engineer, Axians Amanox